تصور کنید یک روز میبینید حساب ایمیل، صرافی ارز دیجیتال و کیف پول آنلاین تان هک شده است؛ فقط به این دلیل که رمز عبورتان در یک نشت داده لو رفته یا فریب یک صفحهی فیشینگ را خورده اید. برای کاربران ایرانی که با حساب های بین المللی، صرافی های خارجی و درآمد ارزی کار میکنند، این سناریو میتواند به معنای از دست رفتن سرمایه و حتی مسدود شدن دائمی حساب باشد.
راه حل جدید دنیای امنیت برای این معضل، چیزی است که به آن پس کی (Passkey) میگویند؛ روشی که ورود بدون رمز عبور را ممکن میکند و مقاومت بالایی در برابر فیشینگ دارد. در این راهنما از مجازی مارکت می آموزید Passkey دقیقا چیست، چگونه کار میکند و چه تفاوتی با یوبیکی (YubiKey) و تایید دو مرحله ای دارد تا بتوانید امن ترین گزینه را برای حساب های خود انتخاب کنید.
پس کی (Passkey) چیست؟
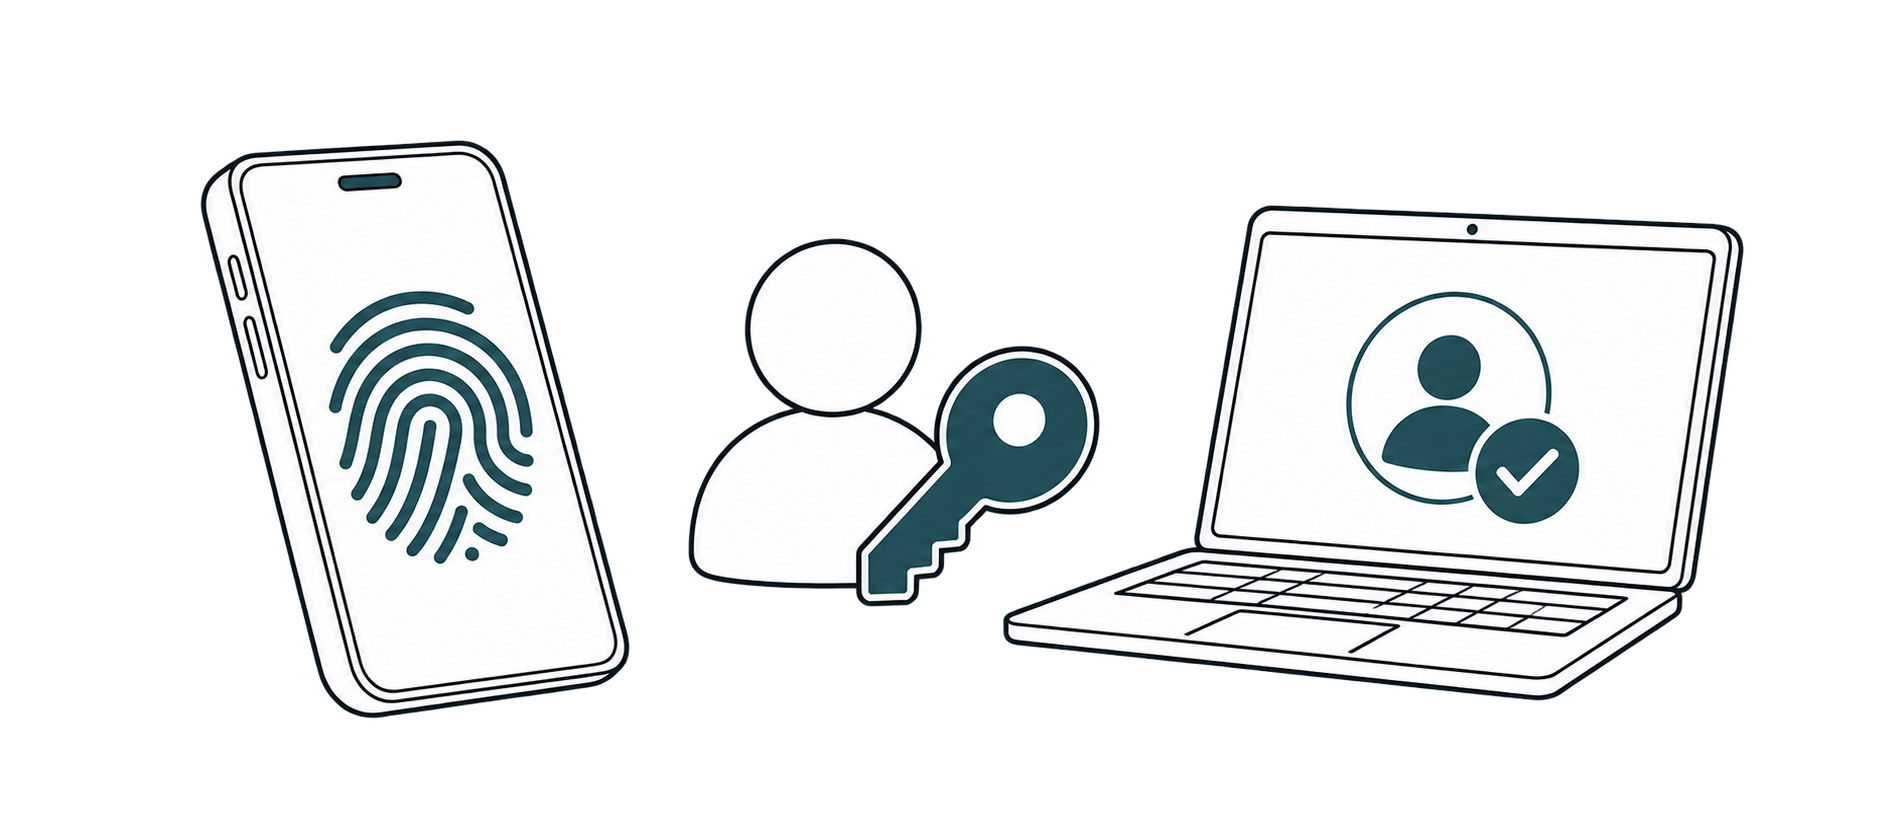
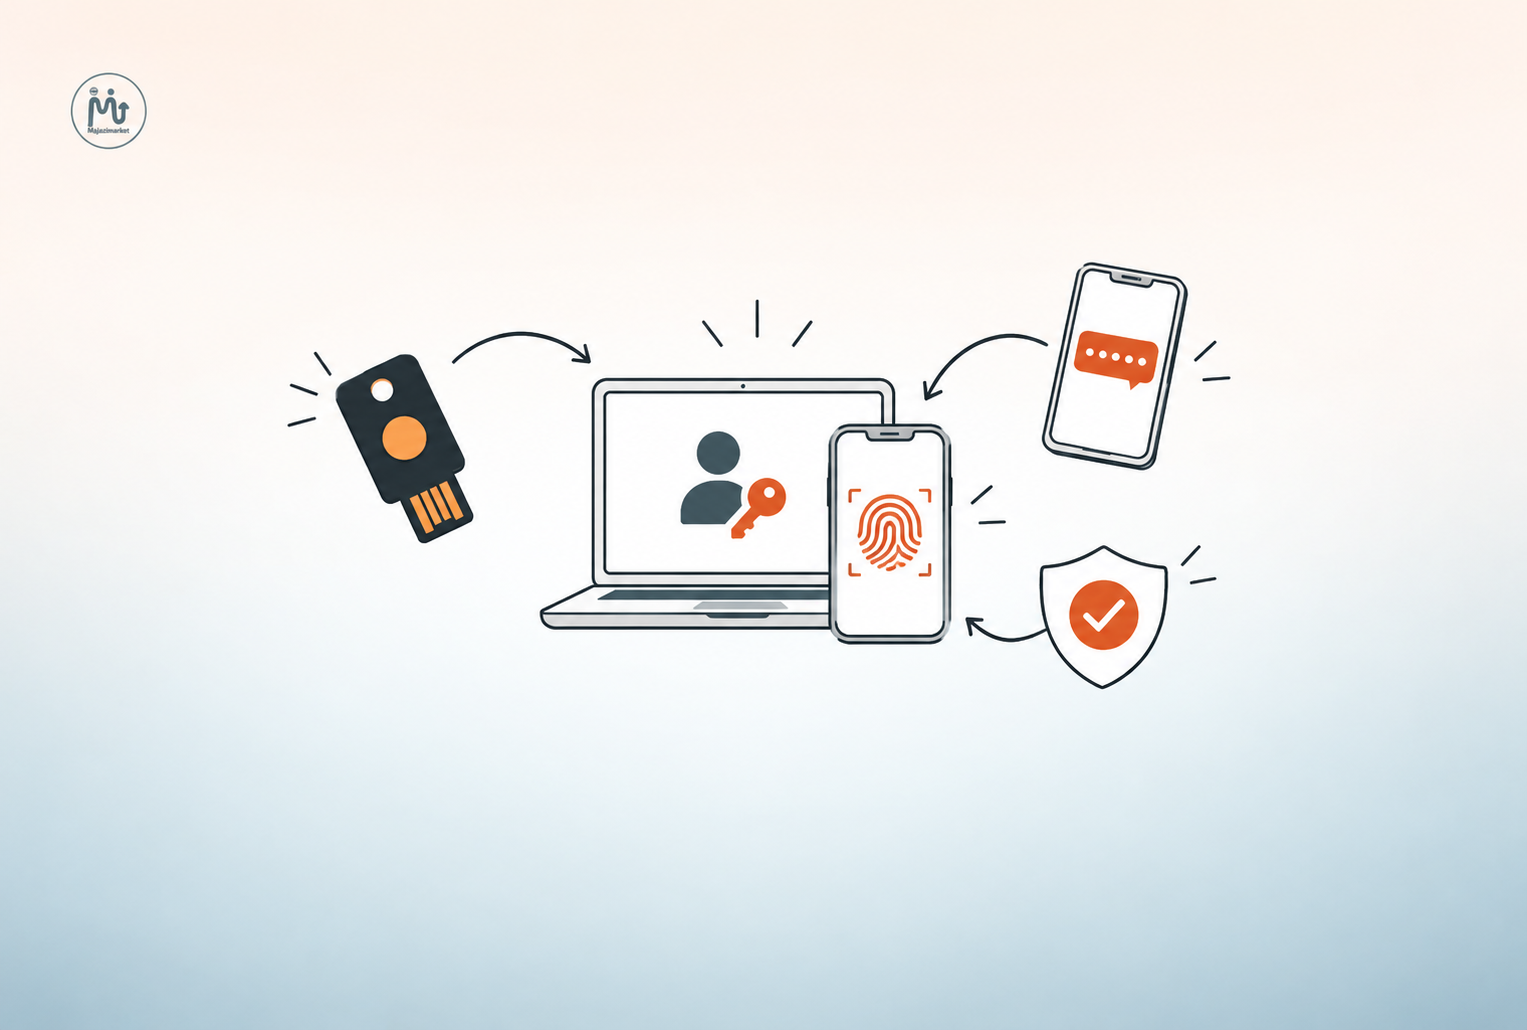
پس کی (Passkey) یک اعتبارنامهی دیجیتال برای ورود به حساب هاست که کاملا جایگزین رمز عبور میشود. به جای اینکه رمزی را حفظ کنید و تایپ کنید، دستگاه شما (گوشی، لپ تاپ یا کلید امنیتی) یک جفت کلید رمزنگاری تولید میکند: کلید عمومی روی سرور سرویس ذخیره میشود و کلید خصوصی هرگز دستگاه شما را ترک نمیکند. هنگام ورود، کافی است قفل دستگاه را با اثر انگشت، چهره یا پین باز کنید تا احراز هویت انجام شود.
Passkey بر پایه ی استانداردهای باز FIDO2 و WebAuthn ساخته شده است که توسط اتحادیهی FIDO و شرکت هایی مانند اپل، گوگل و مایکروسافت پشتیبانی میشوند. به همین دلیل امروزه بسیاری از سیستم عامل ها و مرورگرهای اصلی از Passkey پشتیبانی میکنند و سرویس های بزرگ جهان آن را فعال کرده اند.
پس کی (Passkey) چگونه کار میکند؟
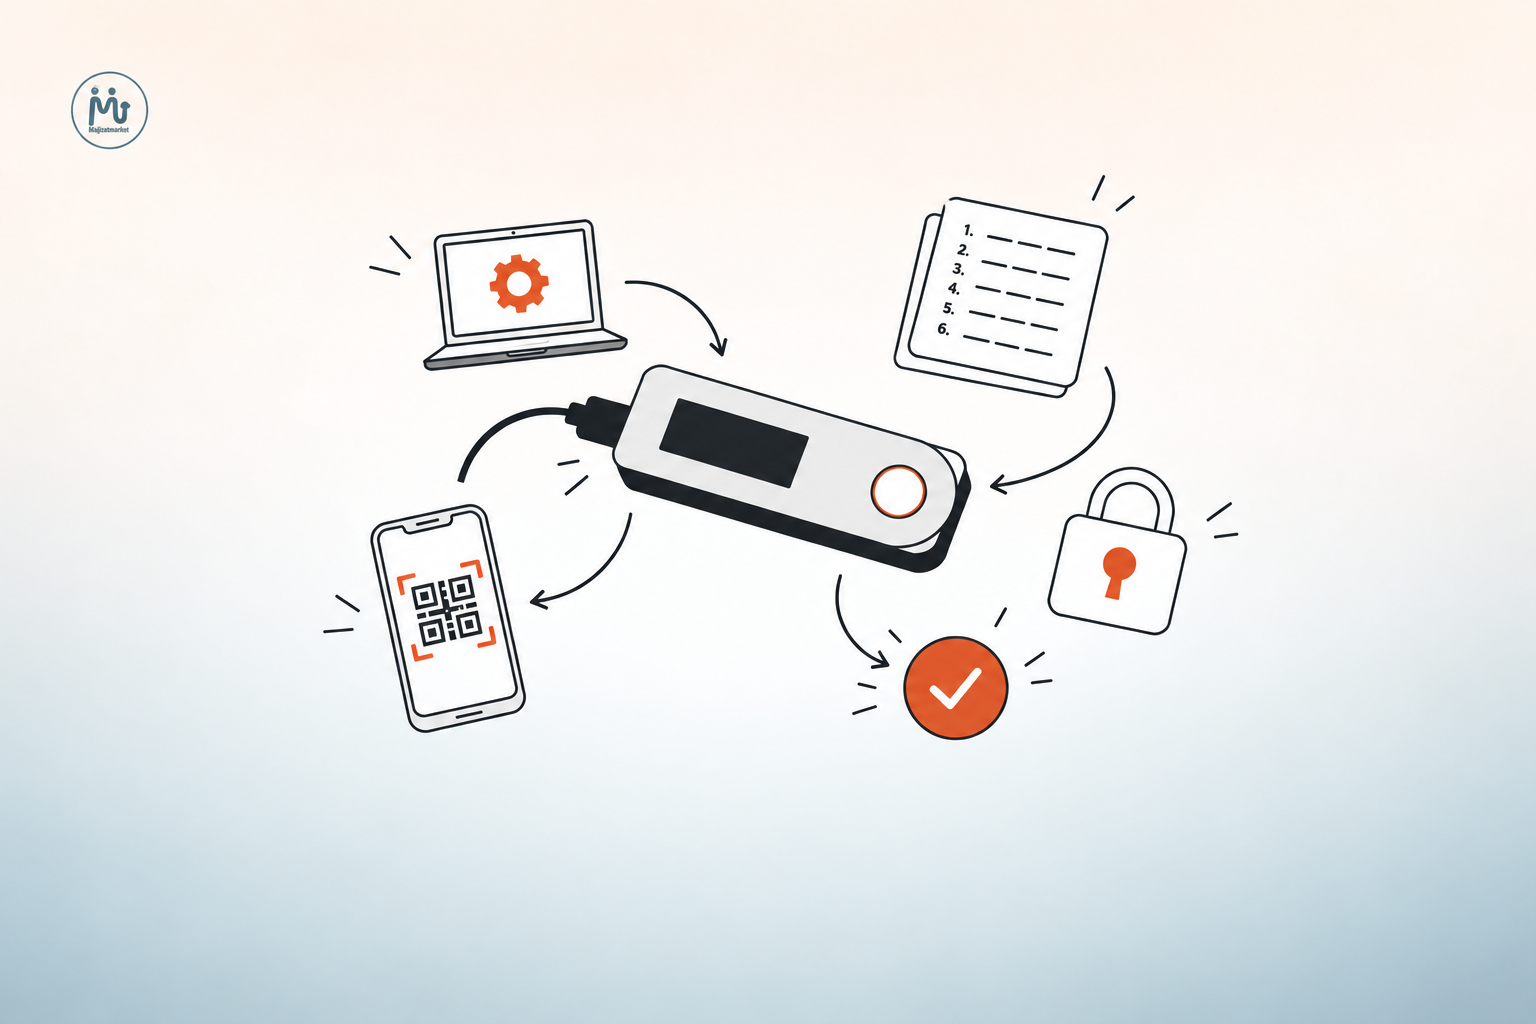
- ثبتنام: در تنظیمات امنیتی حساب خود گزینه ی Passkey را انتخاب میکنید؛ دستگاه یک جفت کلید میسازد و فقط کلید عمومی به سرویس ارسال میشود.
- ورود: سرویس یک چالش رمزنگاری میفرستد؛ دستگاه شما پس از باز شدن قفل (اثر انگشت، چهره یا پین) آن را امضا میکند.
- نتیجه: هیچ رمزی در این مسیر تایپ، ذخیره یا ارسال نمیشود؛ بنابراین چیزی برای دزدیدن یا حدس زدن وجود ندارد.
چرا رمزهای عبور دیگر کافی نیستند؟
رمز عبور بزرگ ترین نقطهی ضعف امنیت حساب هاست. کاربران معمولا رمزهای ساده یا تکراری انتخاب میکنند، دیتابیس سرویس ها مرتبا در معرض نشت داده قرار میگیرد و حملات فیشینگ با صفحات جعلیِ کاملا مشابه، کاربران را فریب میدهند تا رمزشان را خودشان وارد کنند. پیامد این اتفاق برای کاربران ایرانی سنگین تر است: بسیاری از سرویس های بین المللی، صرافی ها و پلتفرم های فریلنسری پس از ورود مشکوک، حساب را مسدود میکنند و روند احراز هویت مجدد (KYC) میتواند طولانی و پیچیده شود.
Passkey این مشکل را از ریشه حل میکند؛ چون:
- هر Passkey فقط برای دامنه ی همان سرویس معتبر است و روی سایت جعلی کار نمیکند؛ یعنی عملا ضد فیشینگ است.
- کلید خصوصی روی سرور ذخیره نمیشود، پس نشت دیتابیس سرویس به نشت رمز حساب شما منجر نمیشود.
- رمز یکبار مصرفی برای حدس زدن یا استفادهی مجدد وجود ندارد.
با این حال، امنیت Passkey به امنیت خود دستگاه و حساب ابری شما هم وابسته است؛ در ادامه دقیقا به همین نکته میپردازیم.
تفاوت Passkey با تایید دو مرحله ای (2FA) چیست؟
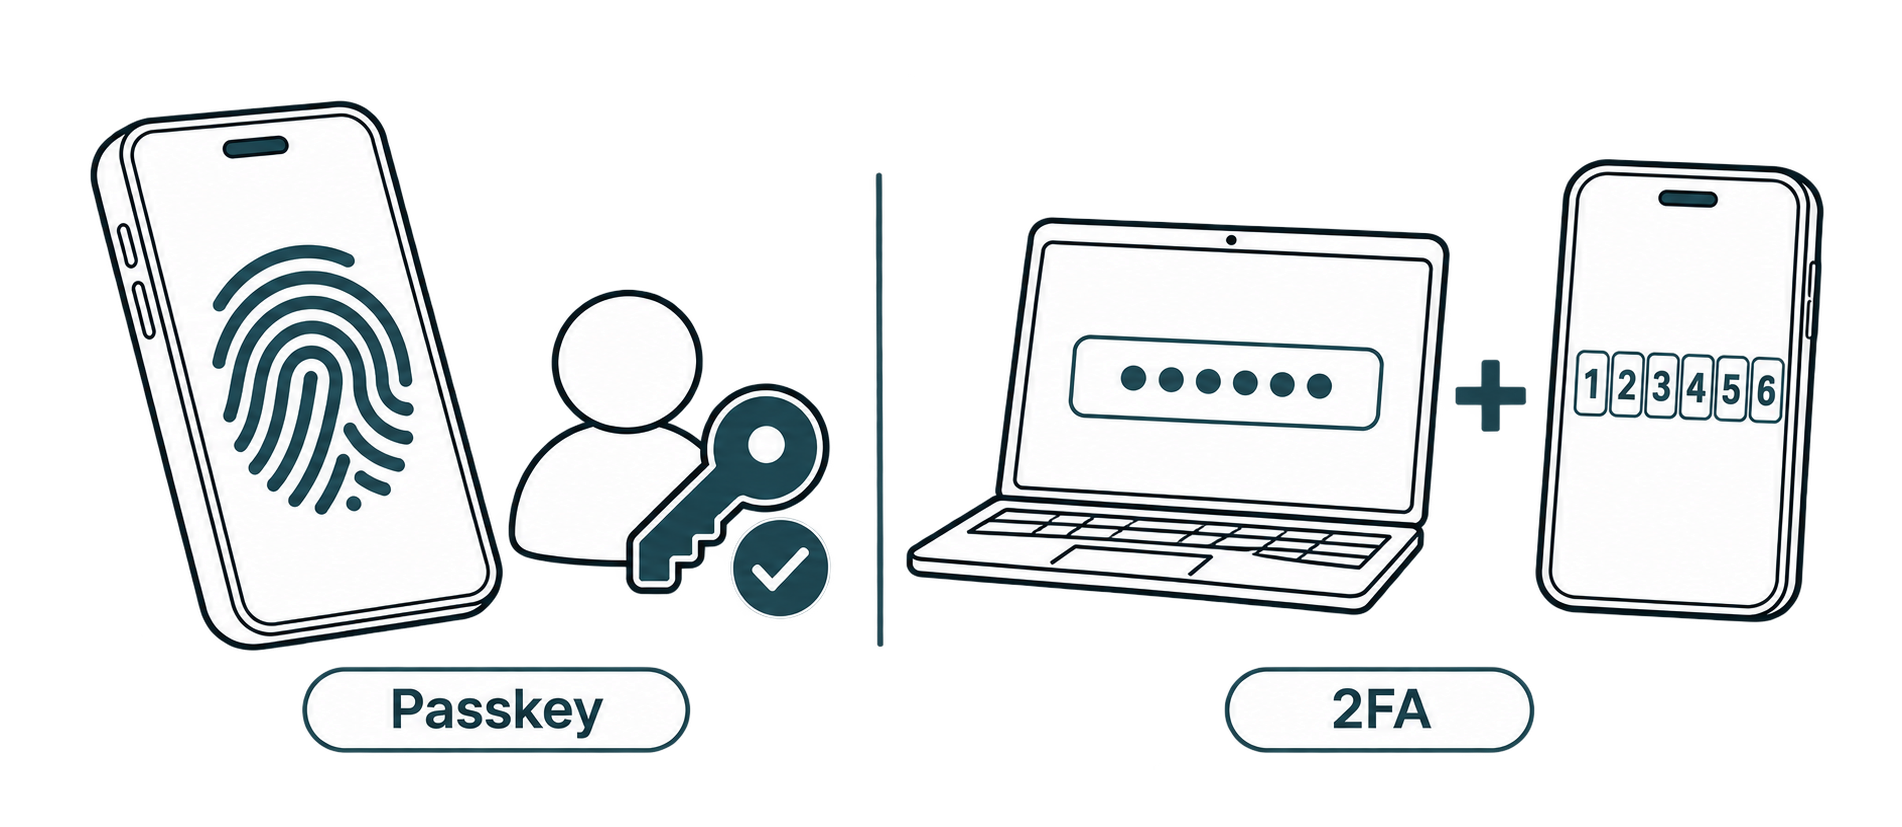
تایید دو مرحله ای یک لایهی امنیتی روی رمز عبور اضافه میکند: اول رمز را وارد میکنید، بعد کد پیامکی، کد اپلیکیشن احراز هویت یا کلید سخت افزاری. Passkey اما رمز عبور را به طور کامل حذف میکند و خودش به تنهایی احراز هویت چند عاملی را در یک مرحله انجام میدهد.
| معیار | Passkey همگامشده (Synced) | Passkey روی یوبیکی (Device-bound) |
| محل ذخیره | حساب ابری (آیکلاد، گوگل و…) | تراشهی امن خود یوبی کی |
| قابلیت کپی یا همگامسازی | دارد | ندارد؛ کلید از دستگاه خارج نمیشود |
| بازیابی پس از گم شدن دستگاه | آسانتر (از طریق حساب ابری) | نیازمند کلید پشتیبان یا روش بازیابی |
| سطح امنیت | بالا | بسیار بالا (استاندارد طلایی ضد فیشینگ) |
| هزینه | رایگان با دستگاه فعلی | خرید سختافزار |
نکتهی مهم: اگر سرویسی هنوز Passkey را پشتیبانی نمیکند، فعال کردن تایید دو مرحله ای با اپلیکیشن های TOTP یا کلید امنیتی سخت افزاری همچنان بهترین جایگزین است و به هیچ وجه نباید آن را کنار گذاشت.
تفاوت Passkey با کلید سخت افزاری یوبیکی (YubiKey) چیست؟
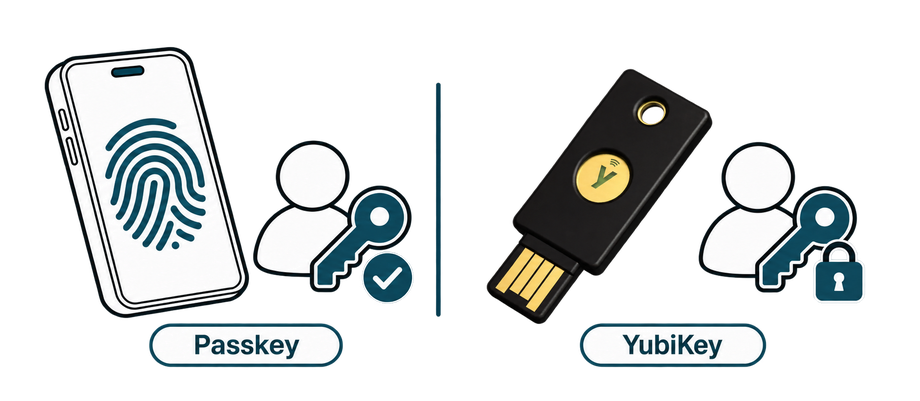
رایج ترین سؤال در این حوزه این است: «یوبیکی همان پس کی است؟» پاسخ کوتاه: خیر؛ یوبیکی میتواند پس کی را در خود نگه دارد. پس کی یک اعتبارنامهی دیجیتال است، اما یوبیکی یک دستگاه سخت افزاری فیزیکی است. از نظر محل ذخیره سازی، پس کیها دو نوع اصلی دارند:
| معیار | Passkey همگامشده (Synced) | Passkey روی یوبیکی (Device-bound) |
| محل ذخیره | حساب ابری (آیکلاد، گوگل و…) | تراشهی امن خود یوبی کی |
| قابلیت کپی یا همگامسازی | دارد | ندارد؛ کلید از دستگاه خارج نمیشود |
| بازیابی پس از گم شدن دستگاه | آسانتر (از طریق حساب ابری) | نیازمند کلید پشتیبان یا روش بازیابی |
| سطح امنیت | بالا | بسیار بالا (استاندارد طلایی ضد فیشینگ) |
| هزینه | رایگان با دستگاه فعلی | خرید سختافزار |
Passkey های همگام شده برای استفادهی روزمره و کاربران عادی بسیار راحت اند، اما امنیتشان به امنیت حساب ابری گره میخورد. در مقابل، وقتی Passkey روی یک یوبیکی کلید امنیتی ذخیره میشود، کلید خصوصی در تراشهای مقاوم در برابر دستکاری قفل میشود و عملا تنها راه سواستفاده، دزدیدن فیزیکی خود کلید به همراه دانستن پین آن است؛ سناریویی که برای حملات آنلاین تقریبا غیرممکن است. اگر میخواهید با ساختار کلی این دستگاه ها بیشتر آشنا شوید، راهنمای کلید سختافزاری چیست را بخوانید.
چه زمانی به کلید امنیتی سخت افزاری نیاز دارید؟
اگر فقط میخواهید ورود به حساب های روزمره تان راحت تر و امن تر شود، Passkey همگامشده روی گوشی تان کافی است. اما در این موارد، سرمایهگذاری روی یک کلید امنیتی فیزیکی منطقی است:
- دارایی قابل توجهی در صرافی ها یا کیف پول های ارز دیجیتال دارید.
- از حساب هایی استفاده می کنید که مسدود شدنشان هزینهی سنگینی دارد (ایمیل اصلی، حساب های کاری بین المللی، پلتفرم های فریلنسری).
- مدیر سیستم، توسعه دهنده یا مسئول حساب های سازمانی هستید.
- میخواهید حتی در صورت لو رفتن حساب ابری، کلید خصوصی تان در دسترس نباشد.
مدلهای مختلف یوبیکی با درگاههای USB-C، USB-A، NFC و لایتنینگ عرضه میشوند؛ برای دیدن مدلها و قیمت های به روز میتوانید به دستهی کلیدهای امنیتی مجازی مارکت سر بزنید یا مشخصات پرفروش ترین مدل یعنی یوبیکی ۵ NFC را بررسی کنید.
همین حالا امنیت حساب های حیاتی خود را ارتقا دهید؛ برای مشاورهی رایگان در انتخاب کلید امنیتی مناسب، با پشتیبانی مجازی مارکت در تماس باشید.
چگونه پس کی (Passkey) را فعال کنیم؟
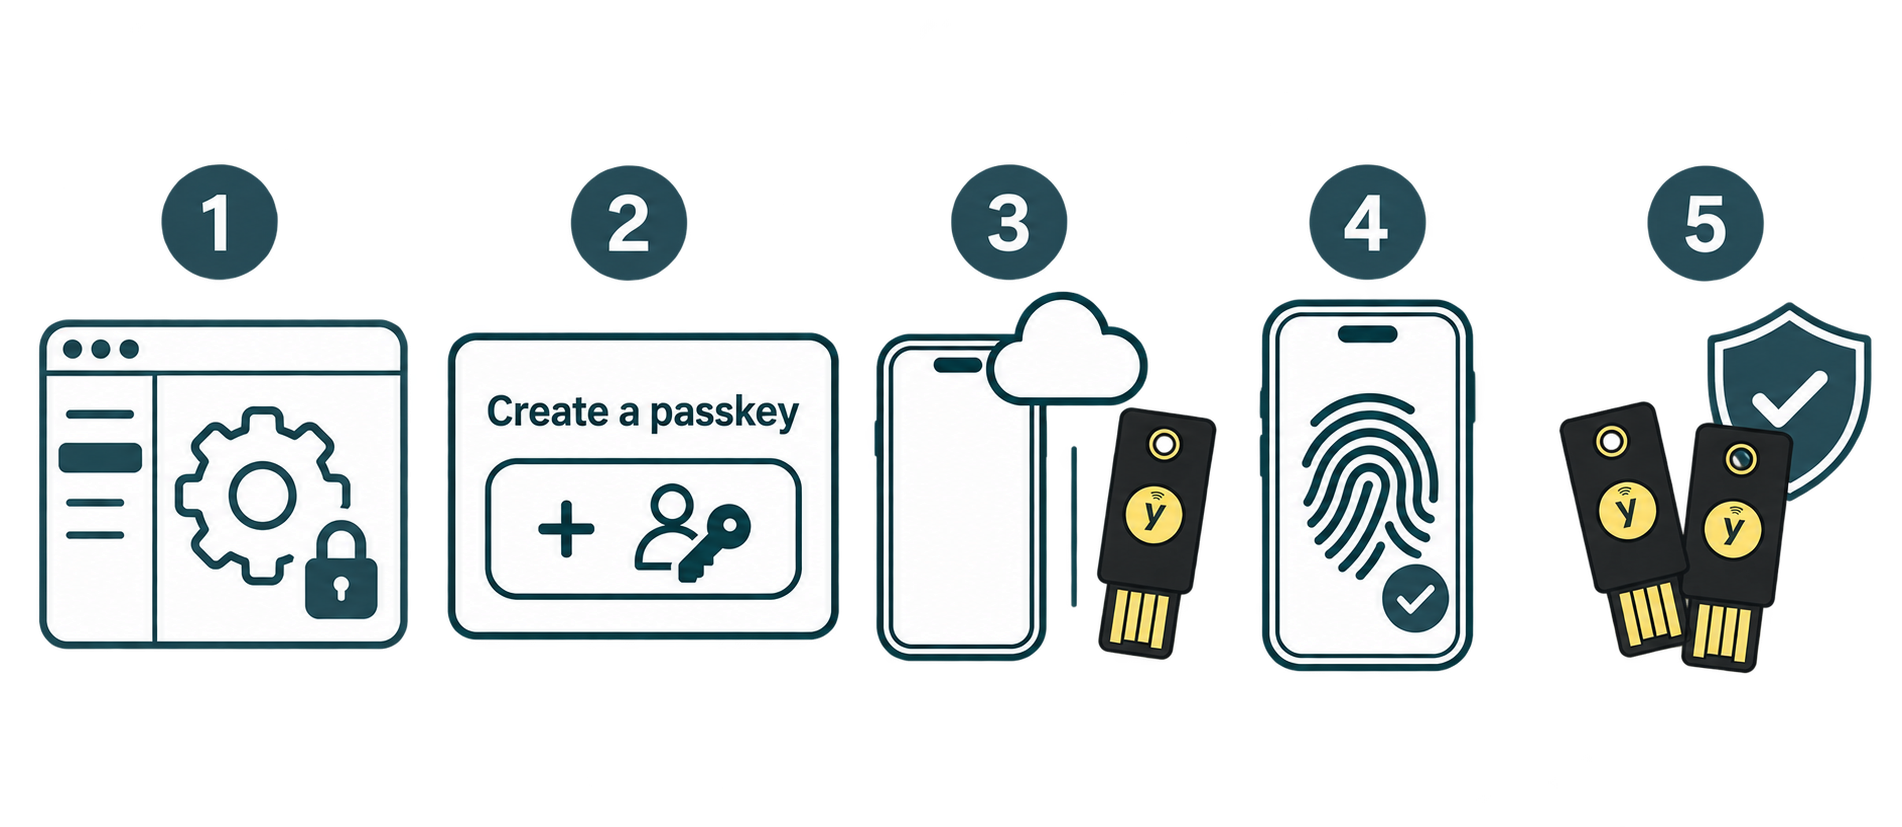
- وارد بخش تنظیمات امنیتی (Security) حساب موردنظر شوید؛ در سرویسهایی مانند گوگل معمولا گزینه ای با عنوان Passkeys دیده میشود.
- گزینهی ساخت پس کی (Create a passkey) را انتخاب کنید.
- محل ذخیره را مشخص کنید: روی همین دستگاه و حساب ابری، یا روی کلید امنیتی فیزیکی.
- قفل دستگاه را با اثر انگشت، چهره یا پین تایید کنید تا Passkey ساخته و ثبت شود.
- حتما یک روش پشتیبان ثبت کنید؛ مثلا یک Passkey همگام شده به علاوهی یک یوبیکی، یا یک کلید سخت افزاری دوم به عنوان بکاپ.
برای مثال، اگر ایمیل گوگل شما قلب حساب های بین الملیتان است، ترکیب پس کی گوگل با یک کلید فیزیکی ایده آل است؛ آموزش قدم به قدم آن را در مقالهی اتصال یوبیکی به جیمیل ببینید.
جمعبندی: کدام گزینه برای شما مناسب است؟
Passkey آیندهی ورود به حساب هاست: بدون رمز عبور، ضد فیشینگ و سریع. برای کاربران عادی، فعال کردن Passkey روی گوشی و حساب ابری یک ارتقای بزرگ امنیتی است. اما اگر دارایی ارزی، حسابهای درآمدزای بین المللی یا داده های حساس دارید، ذخیرهی Passkey روی یک کلید امنیتی فیزیکی مانند یوبیکی بالاترین سطح حفاظت را به شما میدهد. برای خرید یوبیکی اورجینال با ضمانت اصالت کالا و پشتیبانی تخصصی، همین حالا از فروشگاه مجازی مارکت دیدن کنید یا با کارشناسان ما مشاوره ی رایگان بگیرید.




دیدگاه خود را با ما در میان بگذارید .
(0 دیدگاه)دیدگاهی ثبت نشده است