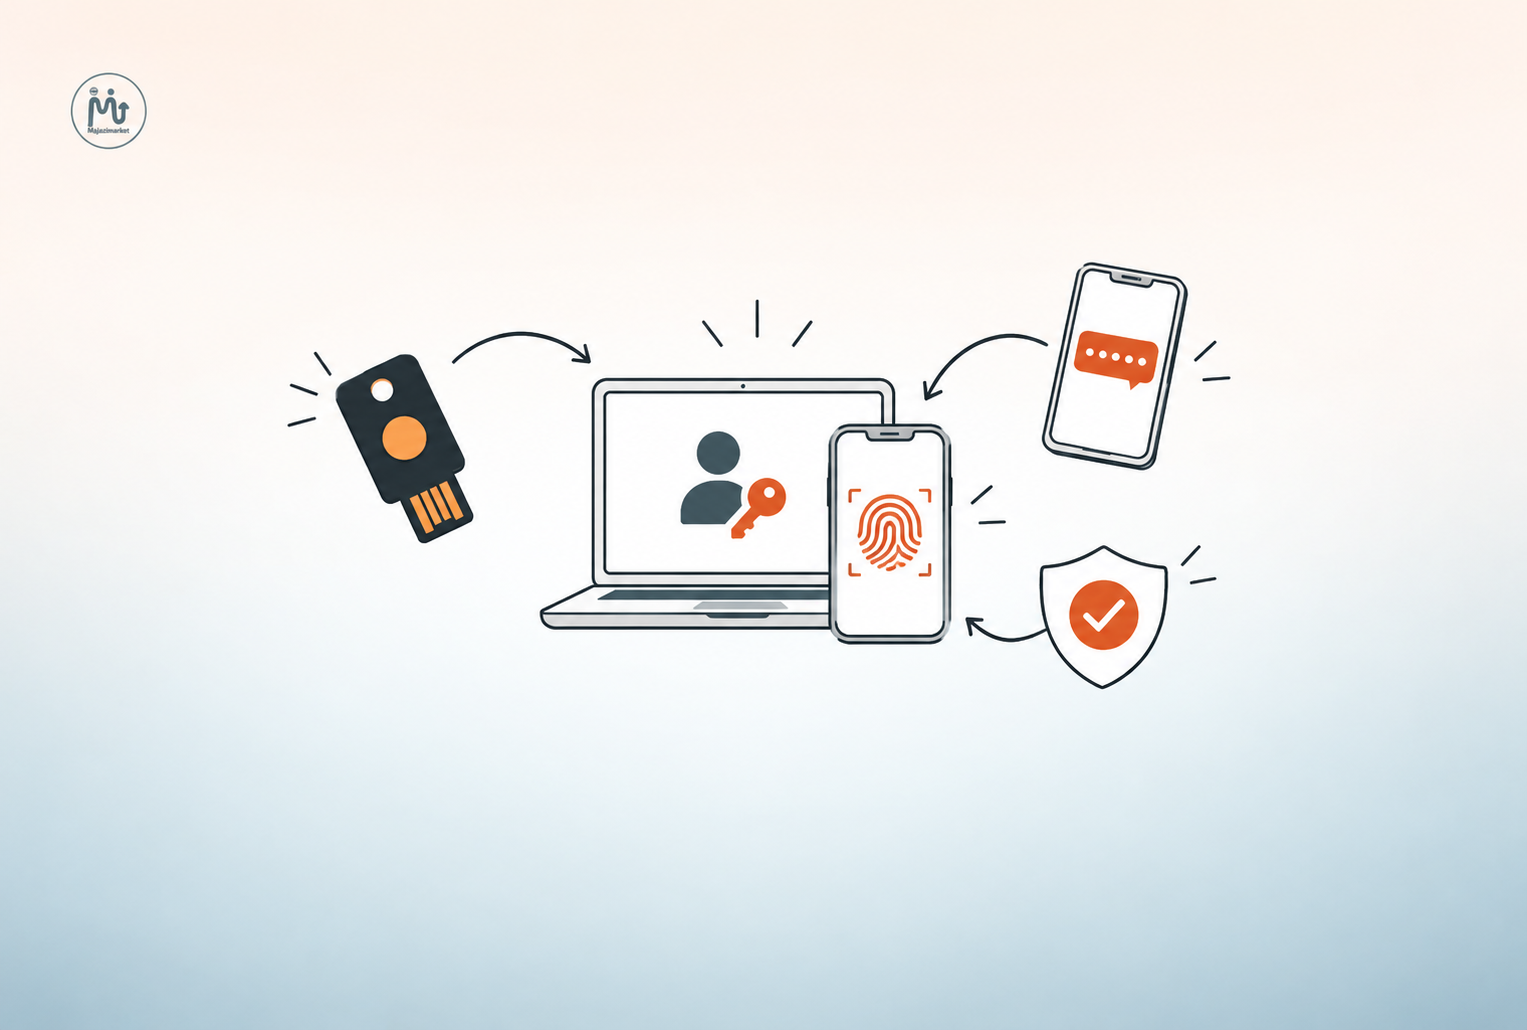
کلید سخت افزاری امنیتی یک دستگاه فیزیکی کوچک است که احراز هویت دو عاملی (2FA) و احراز هویت چند عاملی (MFA) را با بالاترین سطح امنیت ممکن فراهم میکند. برخلاف روش های سنتی مانند پیامک یا اپلیکیشن های تایید هویت، کلیدهای فیزیکی بر پایه رمزنگاری کلید عمومی (Public Key Cryptography) عمل میکنند.
کلید سخت افزاری امنیتی (Hardware Security Key) امروزه به یکی از ضروری ترین ابزارهای حفاظت از هویت دیجیتال تبدیل شدهاند. در دنیایی که حملات فیشینگ و سرقت اطلاعات کاربری روزبه روز افزایش می یابد، خرید کلید سخت افزاری مانند YubiKey بهترین راهکار برای ایمن سازی حساب های آنلاین، صرافی های ارز دیجیتال و خدمات مالی بین المللی است.
تصور کنید یک صبح بیدار میشوید و در کمال ناباوری میبینید حساب صرافی ارز دیجیتال شما خالی شده است؛ در حالی که رمز عبور قوی داشته اید و حتی احراز هویت دو مرحله ای (2FA) با پیامک را هم فعال کرده بودید. متاسفانه این سناریو دور از ذهن نیست. حمله جا به جایی سیم کارت (SIM Swap) و فیشینگ، دقیقا همان لایه دفاعی مبتنی بر پیامک را هدف میگیرند و برای معامله گران ارز دیجیتال، فریلنسرها و کاربران خدمات مالی بین المللی میتواند به معنای از دست رفتن دارایی ها، مسدود شدن حساب های بین المللی و سال ها تلاش از بین رفته باشد.
خبر خوب این است که راهکار عملی و مقرون به صرفهای وجود دارد: کلید سخت افزاری امنیتی. این دستگاه کوچک فیزیکی، امنیت حساب شما را از «چیزی که میدانید» (رمز عبور و کد پیامکی) به «چیزی که در اختیار دارید» (تراشه امن رمز نگاری شده) منتقل میکند.
کلید سخت افزاری امنیتی YubiKey
کلید سخت افزاری YubiKey ایمن ترین روش احراز هویت دو عاملی برای حساب های گوگل، صرافی های ارز دیجیتال و سرویس های مالی بین المللی است.
کلید سخت افزاری امنیتی (Hardware Security Key) دستگاه فیزیکی کوچکی است که برای احراز هویت چند عاملی (MFA) طراحی شده است. این دستگاه ها — که شناخته شده ترین نمونه آن ها YubiKey ساخت شرکت Yubico است — از استانداردهای FIDO2 و WebAuthn پیروی میکنند و از طریق پورت USB یا ارتباط بی سیم NFC به کامپیوتر یا گوشی متصل میشوند.
تفاوت بنیادین کلید سخت افزاری با سایر روش های تایید هویت در پاسخ به این پرسش است: «چگونه ثابت کنید خودِ شما هستید؟» کد پیامکی و اپلیکیشن های تایید هویت فقط یک رشته عددی تولید میکنند که میتواند رویت یا سرقت شود؛ اما کلید سخت افزاری یک امضای دیجیتال رمز نگاری شده تولید میکند که بدون حضور فیزیکی خود دستگاه، غیرقابل جعل و غیرقابل بازتولید است.
- استاندارد FIDO2
- مقاوم در برابر فیشینگ
- بدون نیاز به باتری، سازگار با USB-C/NFC
- احراز هویت بدون رمز عبور (Passwordless)
- پشتیبانی از بیش از ۱۰۰۰ سرویس آنلاین
- دوام IP68 ضد آب و گردوغبار
- مناسب برای کریپتو، بانکداری و ایمیل
مکانیزم عملکرد: رمزنگاری کلید عمومی
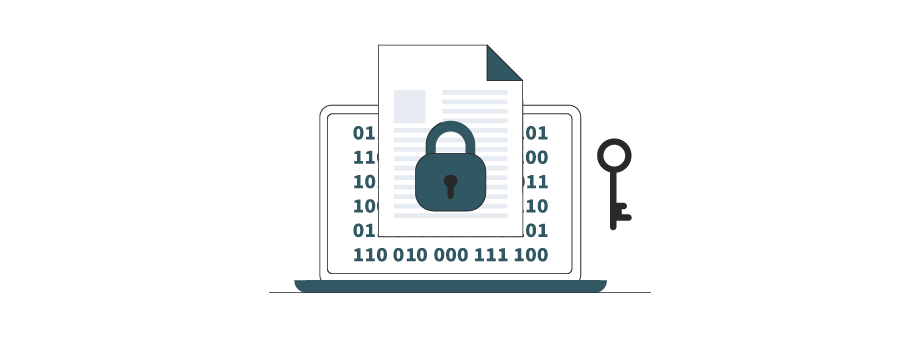
هنگام ثبت کلید روی یک سرویس، برای همان سرویس یک جفت کلید رمزنگاری منحصر به فرد ساخته میشود. کلید خصوصی (Private Key) درون تراشه امن دستگاه باقی میماند و هرگز — نه به کامپیوتر، نه به گوشی و نه به سرور سرویس دهنده — ارسال نمیشود. کلید عمومی (Public Key) روی سرور ذخیره میشود تا امضاها را راستی آزمایی کند. در هر بار ورود، سرویس یک چالش تصادفی ارسال میکند و کلید آن را با کلید خصوصی داخلی خود امضا میکند. همین «هرگز خارج نشدن کلید خصوصی» است که حملات فیشینگ، سرقت رمز عبور و جعل نشست را عملا بیاثر میکند.
- کلید خصوصی (Private Key): به صورت امن در داخل دستگاه ذخیره میشود و هرگز از آن خارج نمیشود.
- کلید عمومی (Public Key): روی سرور سرویس دهنده ذخیره میشود برای تایید امضای دیجیتال.
معرفی برترین برندهای کلید سخت افزاری امنیتی ۲۰۲۶
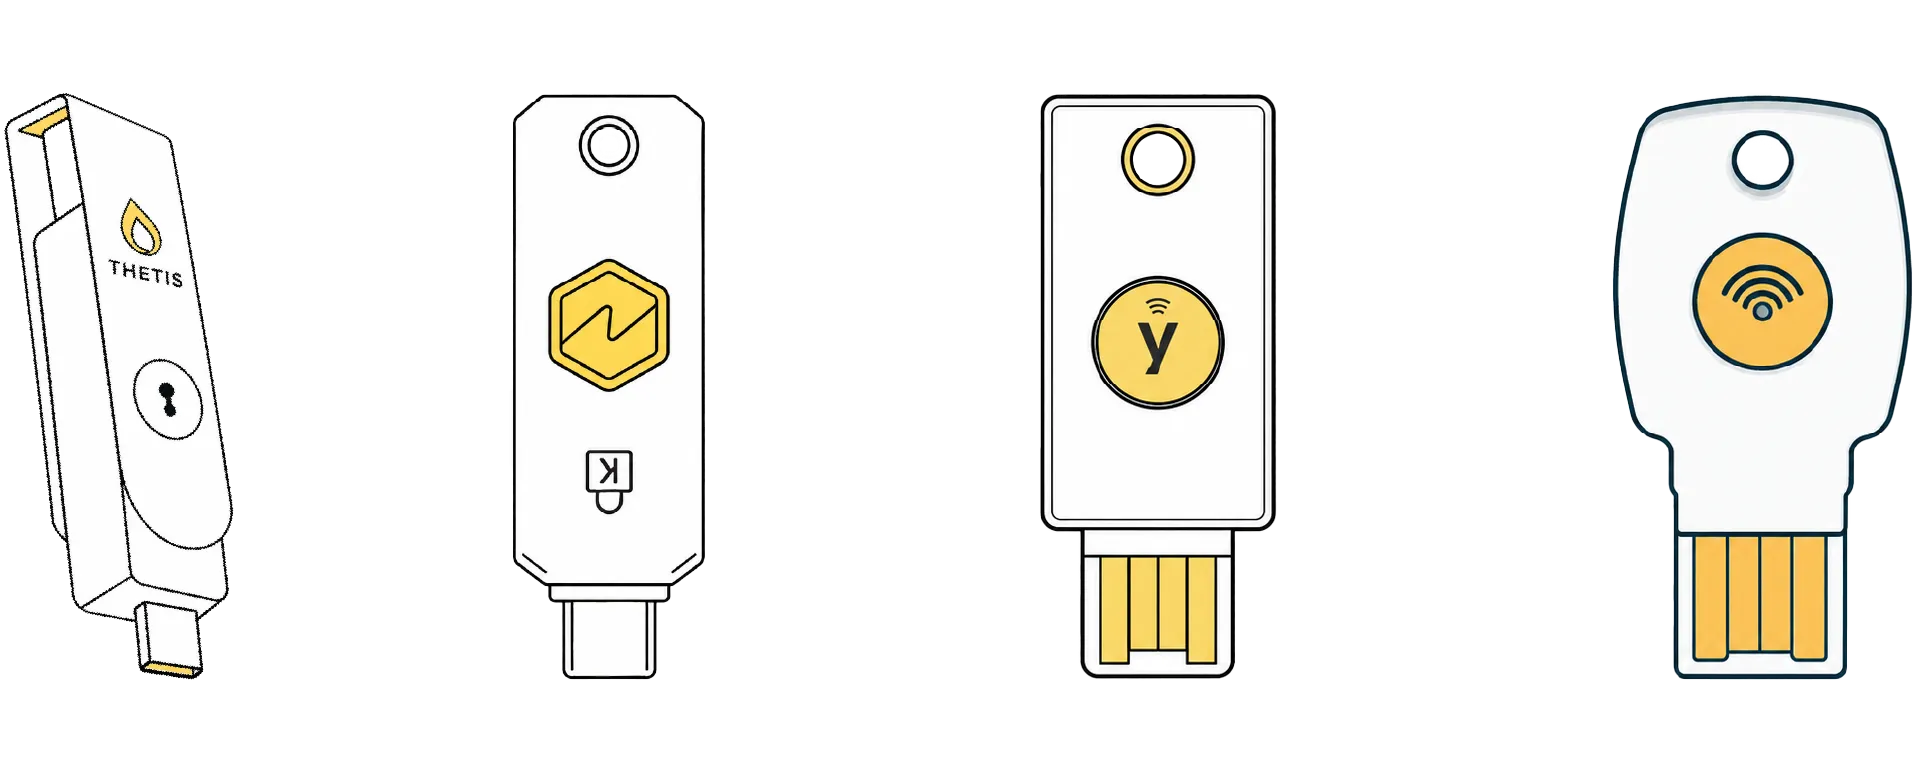
کلید امنیتی سخت افزاری یوبیکی
یوبیکی (YubiKey) یکی از شناخته شده ترین برندها در حوزه کلید های امنیتی سخت افزاری است و تمرکز اصلی آن بر احراز هویت مقاوم در برابر فیشینگ و حملات سرقت اطلاعات است. این برند از استانداردهای FIDO2/WebAuthn و FIDO U2F پشتیبانی میکند و امکان استفاده از کلید به عنوان روش احراز هویت بدون رمز عبور، احراز هویت دومرحله ای و چندمرحله ای را فراهم میکند. یکی از ویژگی های مهم یوبیکی، تنوع پروتکل های امنیتی آن است؛ برخی محصولات این برند علاوه بر FIDO، از PIV، OpenPGP، Yubico OTP و OATH-TOTP/HOTP نیز پشتیبانی میکنند.
یوبیکو همچنین روی دوام فیزیکی و استفاده آسان تمرکز زیادی دارد؛ کلیدهای این برند بدون باتری و بدون نیاز به نصب نرم افزار برای احراز هویت FIDO کار میکنند و بسته به محصول، اتصال USB و NFC را ارائه میدهند. همین ترکیب از امنیت سخت افزاری، پشتیبانی گسترده از سرویس ها و استانداردهای مختلف و دوام بالا باعث شده YubiKey به یکی از گزینه های مطرح برای کاربران شخصی و سازمان ها تبدیل شود.
Yubico YubiKey 5 Series — بهترین گزینه کلی
سری 5 یوبیکی پر طرفدار ترین و سازگار ترین کلید سخت افزاری بازار. از پروتکل های FIDO2, U2F, OTP, Smart Card, OpenPGP, PIV پشتیبانی میکند و با بیش از ۷۰۰ سرویس یکپارچه شده است. بدنه مقاوم در برابر آب و گرد و غبار (IP68)، بدون باتری و با عمر حداقل ۱۰ سال.
YubiKey Bio Series — بهترین احراز هویت بیومتریک
دارای سنسور اثر انگشت روی خود دستگاه؛ الگوی اثر انگشت کاملا در عنصر امن داخلی ذخیره میشود و هرگز به کامپیوتر یا سرور ارسال نمیشود.
کلید امنیتی سخت افزاری گوگل تایتان
Google Titan Security Key راهکار امنیتی گوگل برای محافظت از حساب های آنلاین در برابر فیشینگ و دسترسی غیرمجاز است. این کلیدها بر پایه استانداردهای باز FIDO ساخته شده اند و با سرویس ها و برنامه های متعددی که از استانداردهای FIDO پشتیبانی میکنند، قابل استفاده هستند. یکی از ویژگی های شاخص Titan، استفاده از تراشه امنیتی و Firmware طراحی شده توسط گوگل برای بررسی یکپارچگی کلید و افزایش مقاومت در برابر دستکاری فیزیکی است.
تمرکز Titan بیشتر بر ارائه یک راهکار ساده و مطمئن برای احراز هویت مقاوم در برابر فیشینگ است. این کلید از رمزنگاری کلید عمومی استفاده میکند تا سرویس بتواند هویت کاربر و حضور فیزیکی کلید را تأیید کند، بدون اینکه راز مشترکی در فرایند احراز هویت منتقل شود. همچنین پشتیبانی از NFC باعث میشود استفاده از آن در دستگاه های سازگار، به ویژه گوشی های هوشمند، ساده تر باشد.
Google Titan Security Key — بهترین ارزش
طراحی شده توسط گوگل، پشتیبانی از FIDO2/U2F و NFC. میتواند تا ۲۵۰ Passkey را روی خود ذخیره کند (۱۰ برابر بیشتر از YubiKey 5) . برای برنامه Advanced Protection گوگل الزامی است.
براش آشنایی با انواع مدل های کلید سخت افزاری گوگل تایتان میتوایند مقاله مربوطه را مطالعه فرمائید.
کلید امنیتی سخت افزاری تتیس
Thetis بر ارائه کلیدهای امنیتی مبتنی بر استاندارد FIDO2 تمرکز دارد و قابلیت هایی مانند Passkey، احراز هویت دومرحله ای و چندمرحله ای و FIDO U2F را در محصولات خود ارائه میکند. یکی از ویژگی های قابل توجه این برند، ترکیب قابلیت های احراز هویت FIDO با امکاناتی مانند TOTP/HOTP و مدیریت کلید از طریق نرم افزار اختصاصی است؛ بنابراین Thetis صرفا به احراز هویت FIDO محدود نمیشود و برای روش های مختلف ورود و تایید هویت نیز امکاناتی ارائه میدهد.
تتیس همچنین بر قیمت مناسب، استفاده ساده و سازگاری با سرویس های مختلف تاکید دارد و برخی محصولات آن از روش های ارتباطی متنوعی مانند USB، NFC و Bluetooth پشتیبانی میکنند. این برند در کنار مدل های معمولی، روی قابلیت های پیشرفته تری مانند احراز هویت بیومتریک با اثر انگشت نیز کار کرده است و امنیت سخت افزاری را با روش های ورود بدون رمز عبور ترکیب میکند.
Thetis FIDO2 — بهترین گزینه اقتصادی
ارزان ترین کلید FIDO2 معتبر. پشتیبانی از FIDO2/U2F و اتصال USB-A/USB-C. گزینه مناسب برای خرید کلید پشتیبان یا سازمان هایی که تعداد زیادی نیاز دارند .
کلید امنیتی سخت افزاری کنسینگتون
Kensington در حوزه امنیت تجهیزات و لوازم جانبی کامپیوتری سابقه طولانی دارد و در بخش کلیدهای امنیتی نیز با راهکارهای VeriMark بر احراز هویت بیومتریک و امنیت ورود تمرکز کرده است. ویژگی متمایز محصولات امنیتی این برند، استفاده از تشخیص اثر انگشت در کنار استانداردهای FIDO است؛ به این ترتیب کاربر میتواند بهجای اتکا به رمز عبور، از احراز هویت بیومتریک برای ورود به سیستمها و سرویس های سازگار استفاده کند.
کنسینگتون همچنین قابلیت سازگاری با FIDO U2F و FIDO2 و در برخی محصولات، Windows Hello را ارائه میکند. در راهکارهای بیومتریک این برند، داده اثر انگشت در محیط امن حسگر پردازش میشود و نتیجه تطبیق برای احراز هویت مورد استفاده قرار میگیرد. این تمرکز بر بیومتریک، در کنار سازگاری با استانداردهای احراز هویت، مهمترین وجه تمایز Kensington در میان برندهای کلید امنیتی سخت افزاری است.
Kensington VeriMark Gen2 — بهترین برای ویندوز
مجهز به سنسور اثر انگشت Synaptics FS7600، سازگار با Windows Hello، ذخیره تا ۱۰ اثر انگشت و رمزنگاری AES-256/SHA-256.
استانداردهای پشتیبانی شده کلید سخت افزاری
کلیدهای مدرن مانند YubiKey 5(مانند 5NFC, 5C NFC, 5Ci) از پروتکل های متعددی پشتیبانی میکنند:
- FIDO2/WebAuthn: جدیدترین استاندارد احراز هویت بدون رمز عبور
- FIDO U2F: استاندارد عامل دوم جهانی
- Smart Card (PIV): برای احراز هویت سازمانی و کارت هوشمند
- OpenPGP: برای امضا و رمزگذاری ایمیل و فایل
- OATH-TOTP/HOTP: کدهای یک بار مصرف
چرا باید کلید سخت افزاری بخریم؟ مزایای کلیدی
سرمایه گذاری روی یک کلید امنیتی با کیفیت مزایای بی شماری دارد که در ادامه مهم ترین آنها را بررسی میکنیم:
۱. مقاومت کامل در برابر فیشینگ
طبق گزارش مایکروسافت، ۹۹٪ از حملات مبتنی بر هویت هنوز از رمزهای عبور استفاده میکنند. کلیدهای سخت افزاری FIDO2 با بررسی دامنه واقعی وب سایت، از حملات فیشینگ و man-in-the-middle جلوگیری میکنند. حتی اگر رمز عبور شما لو برود، بدون دسترسی فیزیکی به کلید، هیچ کس نمیتواند وارد حساب شما شود.
۲. حفاظت از دارایی های کریپتو
برای معامله گران ارز دیجیتال، security key برای کریپتو یک ضرورت مطلق است. صرافی هایی مانند بایننس، کوین بیس و کراکن همگی از کلید امنیتی پشتیبانی میکنند. با فعال سازی 2FA سخت افزاری، حتی در صورت هک صرافی، حساب شما ایمن می ماند.
۳. سرعت و راحتی در استفاده
برخلاف تصور رایج، استفاده از کلید سخت افزاری بسیار ساده و راحت است. کافیست کلید را به USB متصل کرده یا روی گوشی NFC بزنید و دکمه آن را فشار دهید. Yubico ادعا میکند ورود با YubiKey تا ۴ برابر سریع تر از تایپ رمز عبور است.
۴. بدون نیاز به باتری و اتصال اینترنت
کلیدهای امنیتی نیازی به شارژ، باتری یا اتصال شبکه ندارند. این ویژگی آن ها را برای سفرهای بین المللی و شرایط اضطراری ایدهآل میکند.
۵. دوام و طول عمر بالا
YubiKeyها با پلاستیک تقویت شده با فیبر شیشه ساخته شده اند و دارای گواهی IP68 (مقاوم در برابر آب و گردوغبار) هستند. بسیاری از کاربران گزارش داده اند کلیدهایشان چندین بار در ماشین لباسشویی شسته شدهاند بدون اینکه آسیب ببینند.
معرفی مدل های YubiKey: کدام یک برای شما مناسب است؟

شرکت Yubico انواع مختلفی از کلیدهای امنیتی را تولید میکند. انتخاب مدل مناسب به نیازها، بودجه و دستگاه های شما بستگی دارد.
YubiKey 5 Series (پر فروش ترین سری)
| مدل | رابط اتصال | NFC | قیمت تقریبی | مناسب برای |
| YubiKey 5 NFC | USB-A | دارد | استعلام قیمت | کاربران عمومی با پورت USB-A |
| YubiKey 5C NFC | USB-C | دارد | استعلام قیمت | لپتاپهای جدید و مکبوک |
| YubiKey 5 Nano | USB-A | ندارد | استعلام قیمت | نصب دائمی روی کامپیوتر |
| YubiKey 5C Nano | USB-C | ندارد | استعلام قیمت | نصب دائمی روی لپتاپ جدید |
| YubiKey 5Ci | USB-C + Lightning | ندارد | استعلام قیمت | کاربران آیفون و آیپد |
Yubico Security Key Series (اقتصادی)
اگر به پروتکل های پیشرفته مانند PIV یا OpenPGP نیاز ندارید، Security Key C NFC با قیمت کمتر بهترین گزینه اقتصادی است. این مدل FIDO2 و FIDO U2F را پشتیبانی کرده و تا ۱۰۰ Passkey ذخیره میکند.
YubiKey Bio Series (بیومتریک)
مدل های Bio با سنسور اثرانگشت، احراز هویت چند عاملی واقعی را با ترکیب “چیزی که دارید” (کلید) و “چیزی که هستید” (اثرانگشت) فراهم میکنند. این سری برای محیط های سازمانی با امنیت بالا طراحی شده است.
کلید سخت افزاری در مقابل نرم افزاری: تفاوت های کلیدی

بسیاری از کاربران بین استفاده از کلید سخت افزاری و اپلیکیشن های تایید هویت مانند Google Authenticator تردید دارند. در این بخش این دو روش را مقایسه میکنیم.
| معیار مقایسه | کلید سختافزاری | اپلیکیشن تایید هویت |
| امنیت در برابر فیشینگ | مقاوم کامل | آسیبپذیر |
| نیاز به گوشی همراه | ندارد | دارد |
| همگامسازی بین دستگاهها | غیرممکن (امنیت بالاتر) | ممکن از طریق ابری |
| بازیابی در صورت گم شدن | نیاز به کلید پشتیبان | از طریق همگامسازی ابری |
| سرقت از راه دور | غیرممکن | در صورت هک گوشی ممکن |
| هزینه | 25-150 دلار | رایگان |
| سهولت استفاده | بسیار آسان | آسان |
نتیجهگیری: اگر امنیت برای شما اولویت اول است (مخصوصا برای حسابهای مالی و کریپتو)، کلید سخت افزاری انتخاب بدون تردید است. اپلیکیشن ها برای کاربردهای روزمره با ریسک پایین تر کافی هستند.
دانلود Google Authenticator برای اندروید
دانلود Google Authenticator برای آیفون
راهنمای راه اندازی کلید امنیتی YubiKey
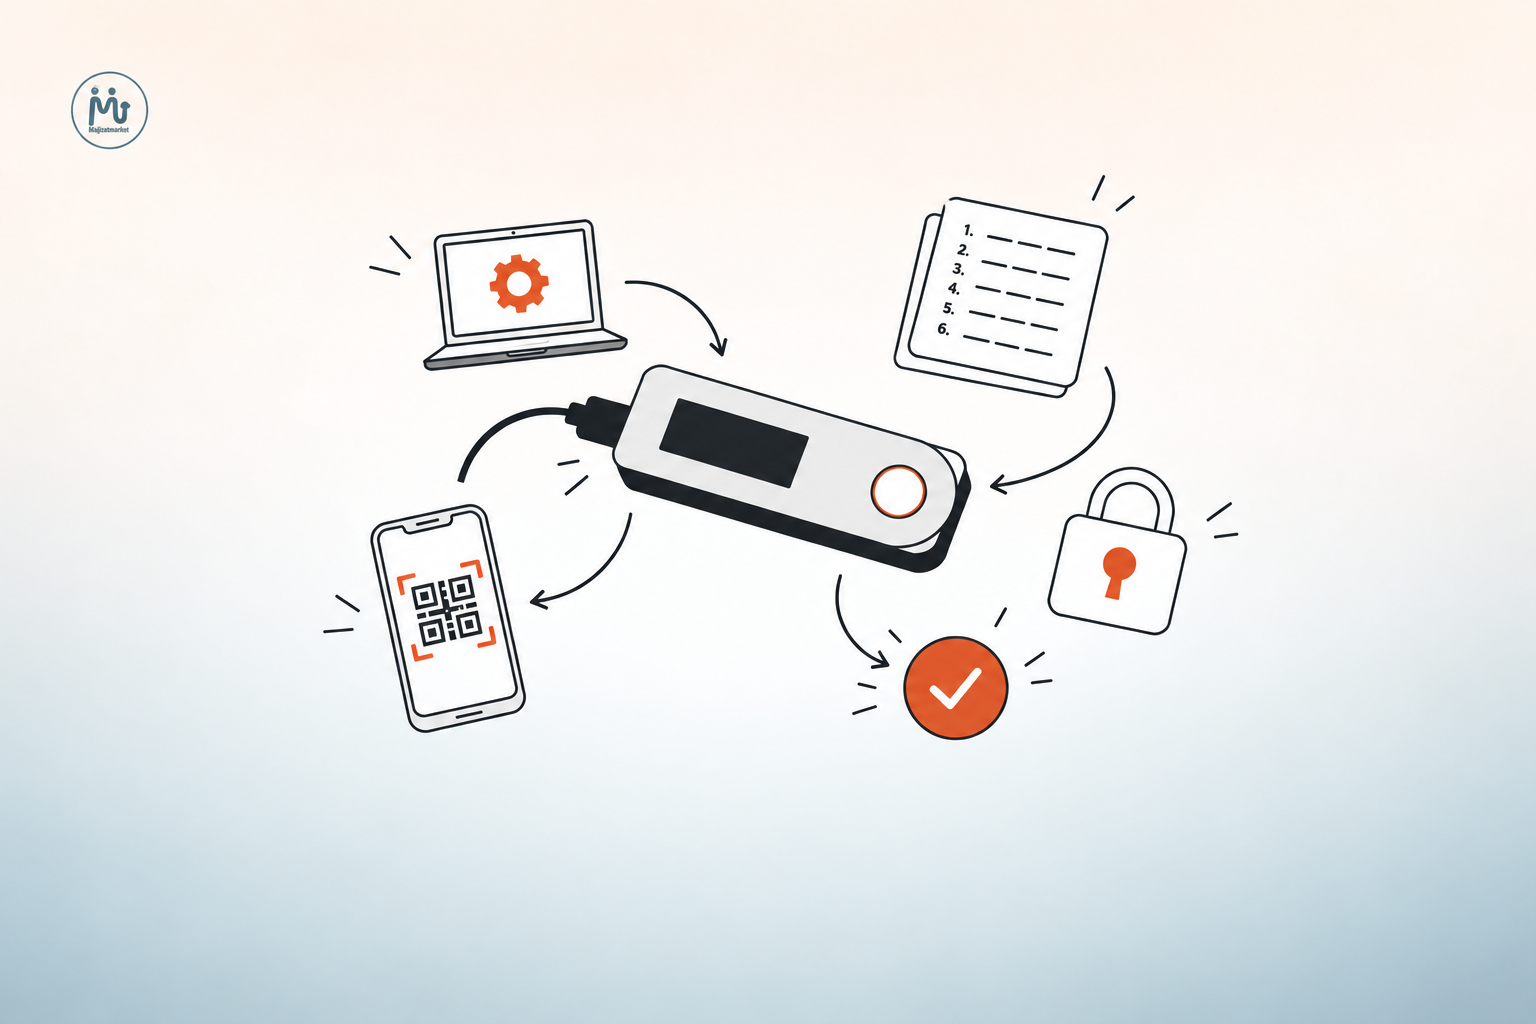
راه اندازی کلید YubiKey بسیار ساده است و در چند دقیقه انجام میشود:
ثبت کلید در گوگل
- وارد حساب Google خود شوید و به myaccount.google.com بروید.
- به بخش Security > 2-Step Verification بروید.
- گزینه “Security Key” را انتخاب کنید.
- کلید YubiKey را به USB متصل کرده و دکمه روی آن را لمس کنید.
- نام کلید را وارد کرده و ذخیره کنید.
فعال سازی در صرافی ارز دیجیتال (بایننس)
- وارد حساب بایننس خود شوید.
- به Security > Two-Factor Authentication بروید.
- گزینه “Security Key” را انتخاب کنید.
- کلید را متصل کرده و دستورالعمل ها را دنبال کنید.
- کدهای پشتیبان را در جای امن ذخیره کنید.
استفاده با NFC روی گوشی
برای استفاده روی گوشی های اندروید و آیفون دارای NFC:
- کلیدی که قابلیت NFC دارد را به پشت گوشی نزدیک کنید.
- وقتی اعلان ظاهر شد، دکمه روی کلید را لمس کنید.
- احراز هویت بدون نیاز به کابل انجام میشود.
نکات مهم: پیشنهاد میشود 2 کلید خریداری کنید. یکی برای استفاده روزمره و یکی به عنوان پشتیبان در مکانی امن. در صورت گم شدن یا خرابی کلید اصلی، بدون کلید پشتیبان ممکن است دسترسی به حساب هایتان را از دست بدهید.
راهنمای خرید کلید سخت افزاری در ایران

برای خرید YubiKey در ایران چندین گزینه پیش روی شماست:
۱. خرید از فروشگاه های آنلاین ایرانی
وب سایت مجازی مارکت سری 5 YubiKey که پر فروش ترین مدل های این برند هست را موجود کرده تا ايرانيان با پرداخت ریالی بتوانند امنیت حساب و اکانت های خود را تضمین کنند.
برای خرید کلید امنیتی میتوانید از لینک زیر اقدام کنید.
https://majazimarket.net/product-category/security-key/
۲. خرید مستقیم از Yubico
سایت رسمی Yubico به ایران ارسال ندارد، اما میتوانید از طریق آدرس های واسطه در کشورهای همسایه یا دوستان و آشنایان خارج از کشور اقدام کنید.
نکات مهم قبل از خرید
◎ حتما از اصالت کلید اطمینان حاصل کنید (کلیدهای تقلبی امنیت ندارند)
◎ نوع پورت دستگاه های خود را بررسی کنید (USB-A یا USB-C)
◎ اگر از آیفون استفاده میکنید، NFC یا Lightning ضروری است
◎ حداقل دو کلید بخرید (یکی برای پشتیبان)
اگر کلید امنیتی گم شد یا آسیب دید چه کنیم؟
گم شدن Security Key اتفاق عجیبی نیست، واکنش بعد از این اتفاق است. کاربری که از قبل برنامه بازیابی داشته باشد، معمولا بدون استرس دسترسی خود را حفظ میکند. کاربری که فقط به یک کلید متکی بوده، ممکن است وارد دردسر شود.
براساس تجربه کاربران، اولین اقدام این نیست که بلافاصله همه چیز را از نو بسازید. باید بررسی کنید آیا کلید فقط مفقود شده یا احتمال سرقت هم وجود دارد. اگر احتمال دسترسی فرد دیگر به کلید مطرح باشد، بهتر است بلافاصله از طریق یک روش جایگزین وارد حساب شوید و کلید را از لیست روش های احراز هویت حذف کنید. همین سرعت عمل، ریسک سواستفاده را پایین میآورد.
استفاده از کلید امنیتی پشتیبان
بهترین کار این است که از ابتدا یک کلید پشتیبان ثبت کرده باشید. در این حالت، وقتی کلید اصلی گم میشود یا آسیب میبیند، کاربر با کلید دوم وارد حساب میشود و بدون عجله مدیریت امنیت را انجام میدهد. برای حساب های مهم، این روش تقریبا استاندارد حرفه ای محسوب میشود.
در تست های عملی، داشتن کلید یدکی یکی از کارهای واجب و حیاتی است. وقتی دسترسی به ایمیل، سرویس مالی، فضای ابری یا حساب کاری به همان کلید وابسته باشد، نبود نسخه پشتیبان میتواند ساعت ها یا حتی روزها اختلال ایجاد کند. به همین دلیل، کارشناسان امنیتی معمولا پیشنهاد میکنند کلید دوم در محلی جدا از کلید اصلی نگهداری شود.
حذف کلید از تنظیمات حساب
اگر به حساب دسترسی دارید، باید کلید گم شده را از بخش امنیتی حساب حذف کنید. این کار باعث میشود آن کلید دیگر برای ورود به حساب قابل استفاده نباشد. در سرویس هایی مثل Google و Microsoft، حذف کلید از پنل امنیتی معمولا چند دقیقه بیشتر زمان نمیبرد.
نکته: حذف کلید از حساب، با پاک کردن اطلاعات داخل خود کلید یکی نیست. اگر کلید پیدا شود و هنوز روی سرویس های دیگر ثبت شده باشد، ممکن است در آن سرویس ها فعال بماند. پس اگر یک کلید را در چند حساب استفاده کرده اید، باید وضعیت همه آن حساب ها را بررسی کنید.
بازیابی حساب با روش جایگزین
اگر کلید یدکی ندارید، همه چیز به روش های جایگزین بستگی دارد. این روش ها میتواند شامل کدهای بازیابی، اپ احراز هویت، ایمیل پشتیبان یا تایید از طریق دستگاه مورداعتماد باشد. هر سرویس سیاست متفاوتی دارد و بعضی از آن ها فرایندهای سخت گیرانه تری برای بازگردانی دسترسی دارند.
برای همین، قبل از بروز مشکل باید بدانید روش بازیابی حساب شما چیست. خیلی از کاربران این موضوع را جدی نمیگیرند و تازه بعد از گم شدن کلید دنبال راه نجات میگردند. این همان نقطهای است که آماده سازی اولیه ارزش خودش را نشان میدهد.
به روزرسانی و نگهداری
YubiKeyها فریم ور قابل به روزرسانی ندارند (به جز مدلهای Nitrokey) که این ویژگی از حملات سطح سیستم عامل جلوگیری میکند. نیازی به نگهداری خاصی نیست، فقط از ضربه های شدید و حرارت بالا محافظت کنید.
خرید کلید امنیتی YubiKey با ضمانت اصالت از وب سایت مجازی مارکت




دیدگاه خود را با ما در میان بگذارید .
(0 دیدگاه)دیدگاهی ثبت نشده است