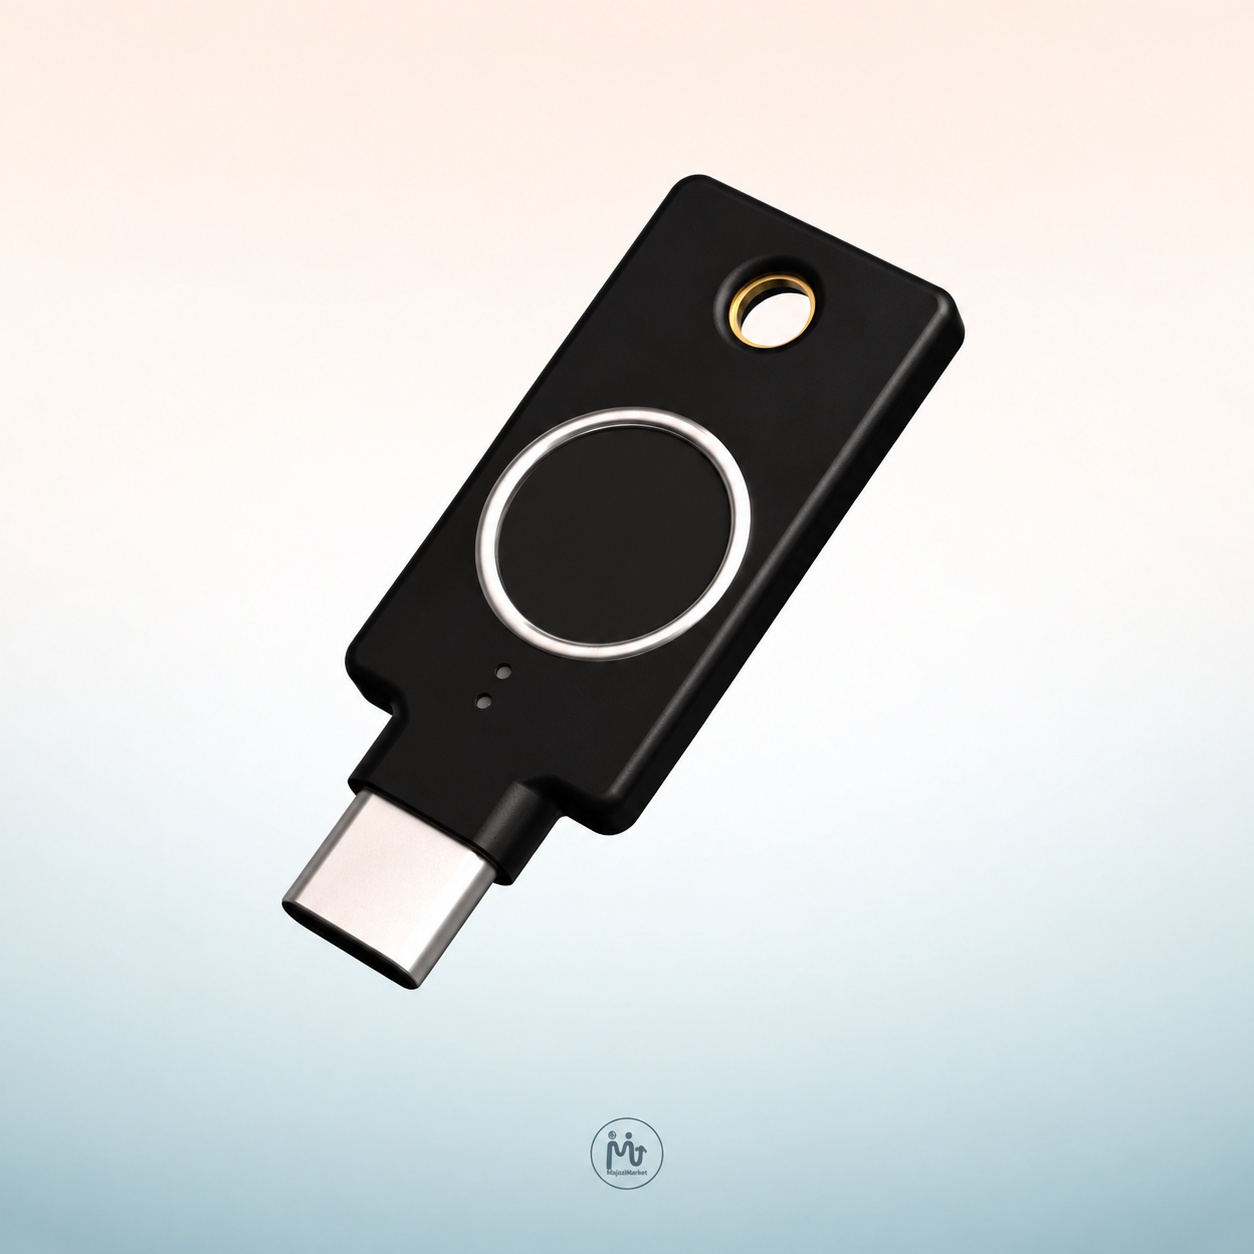
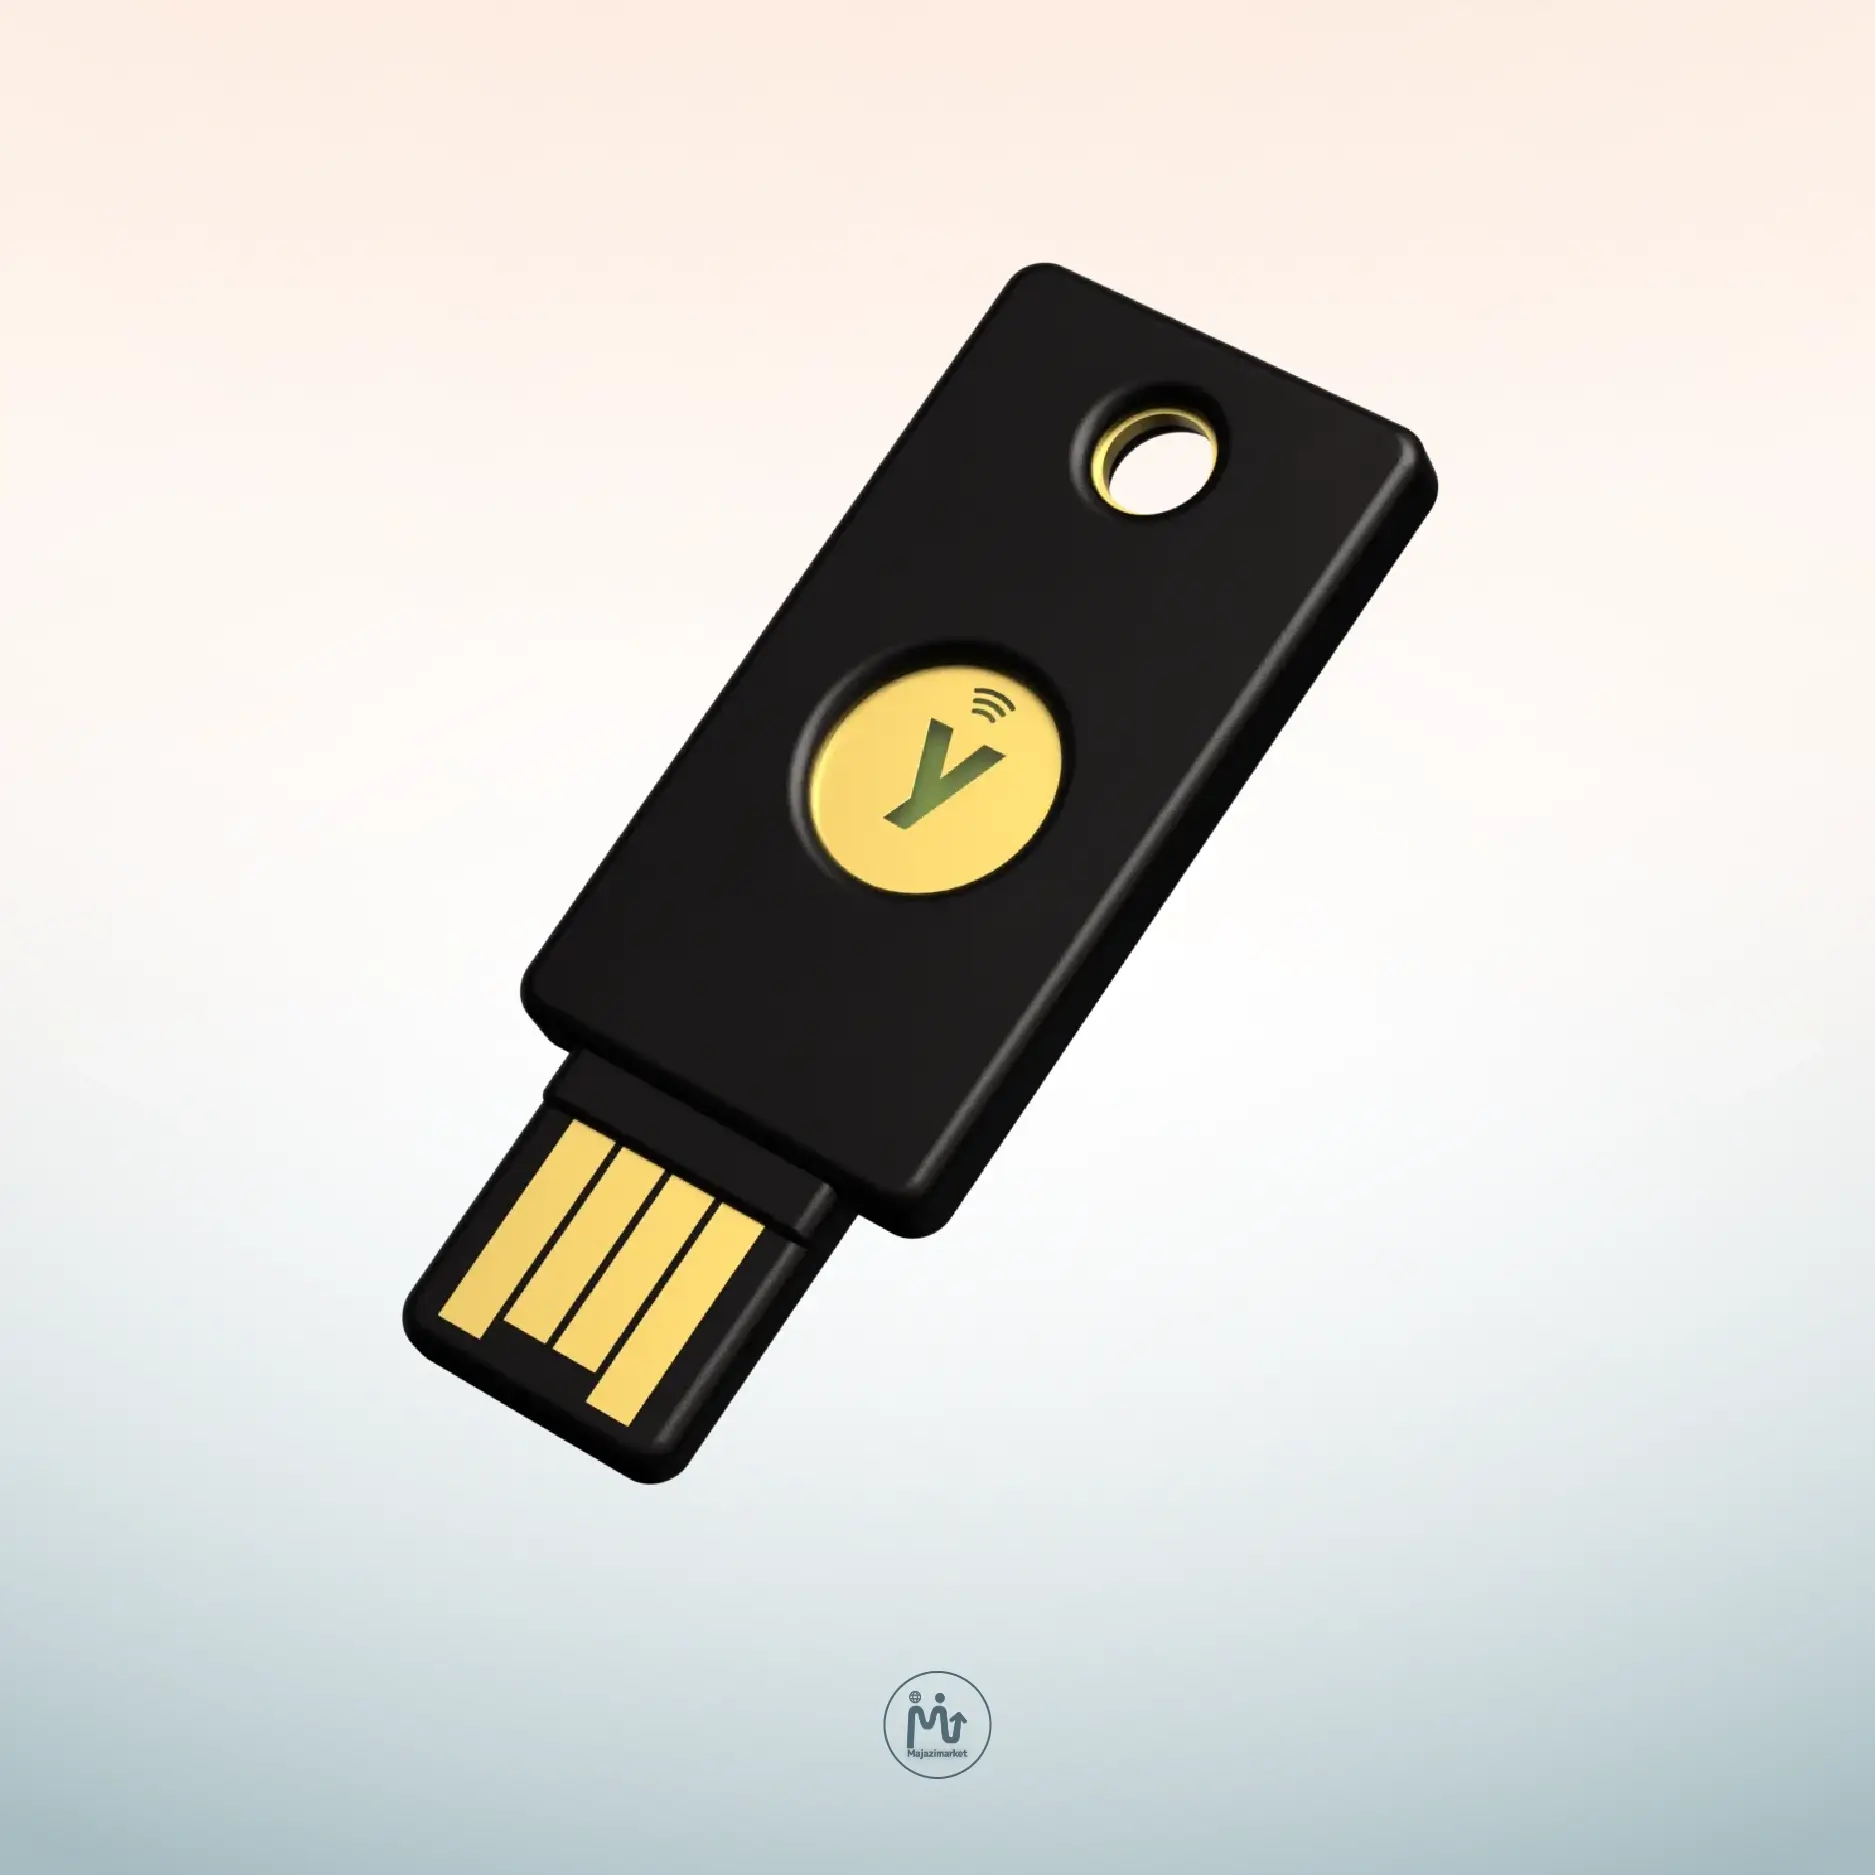
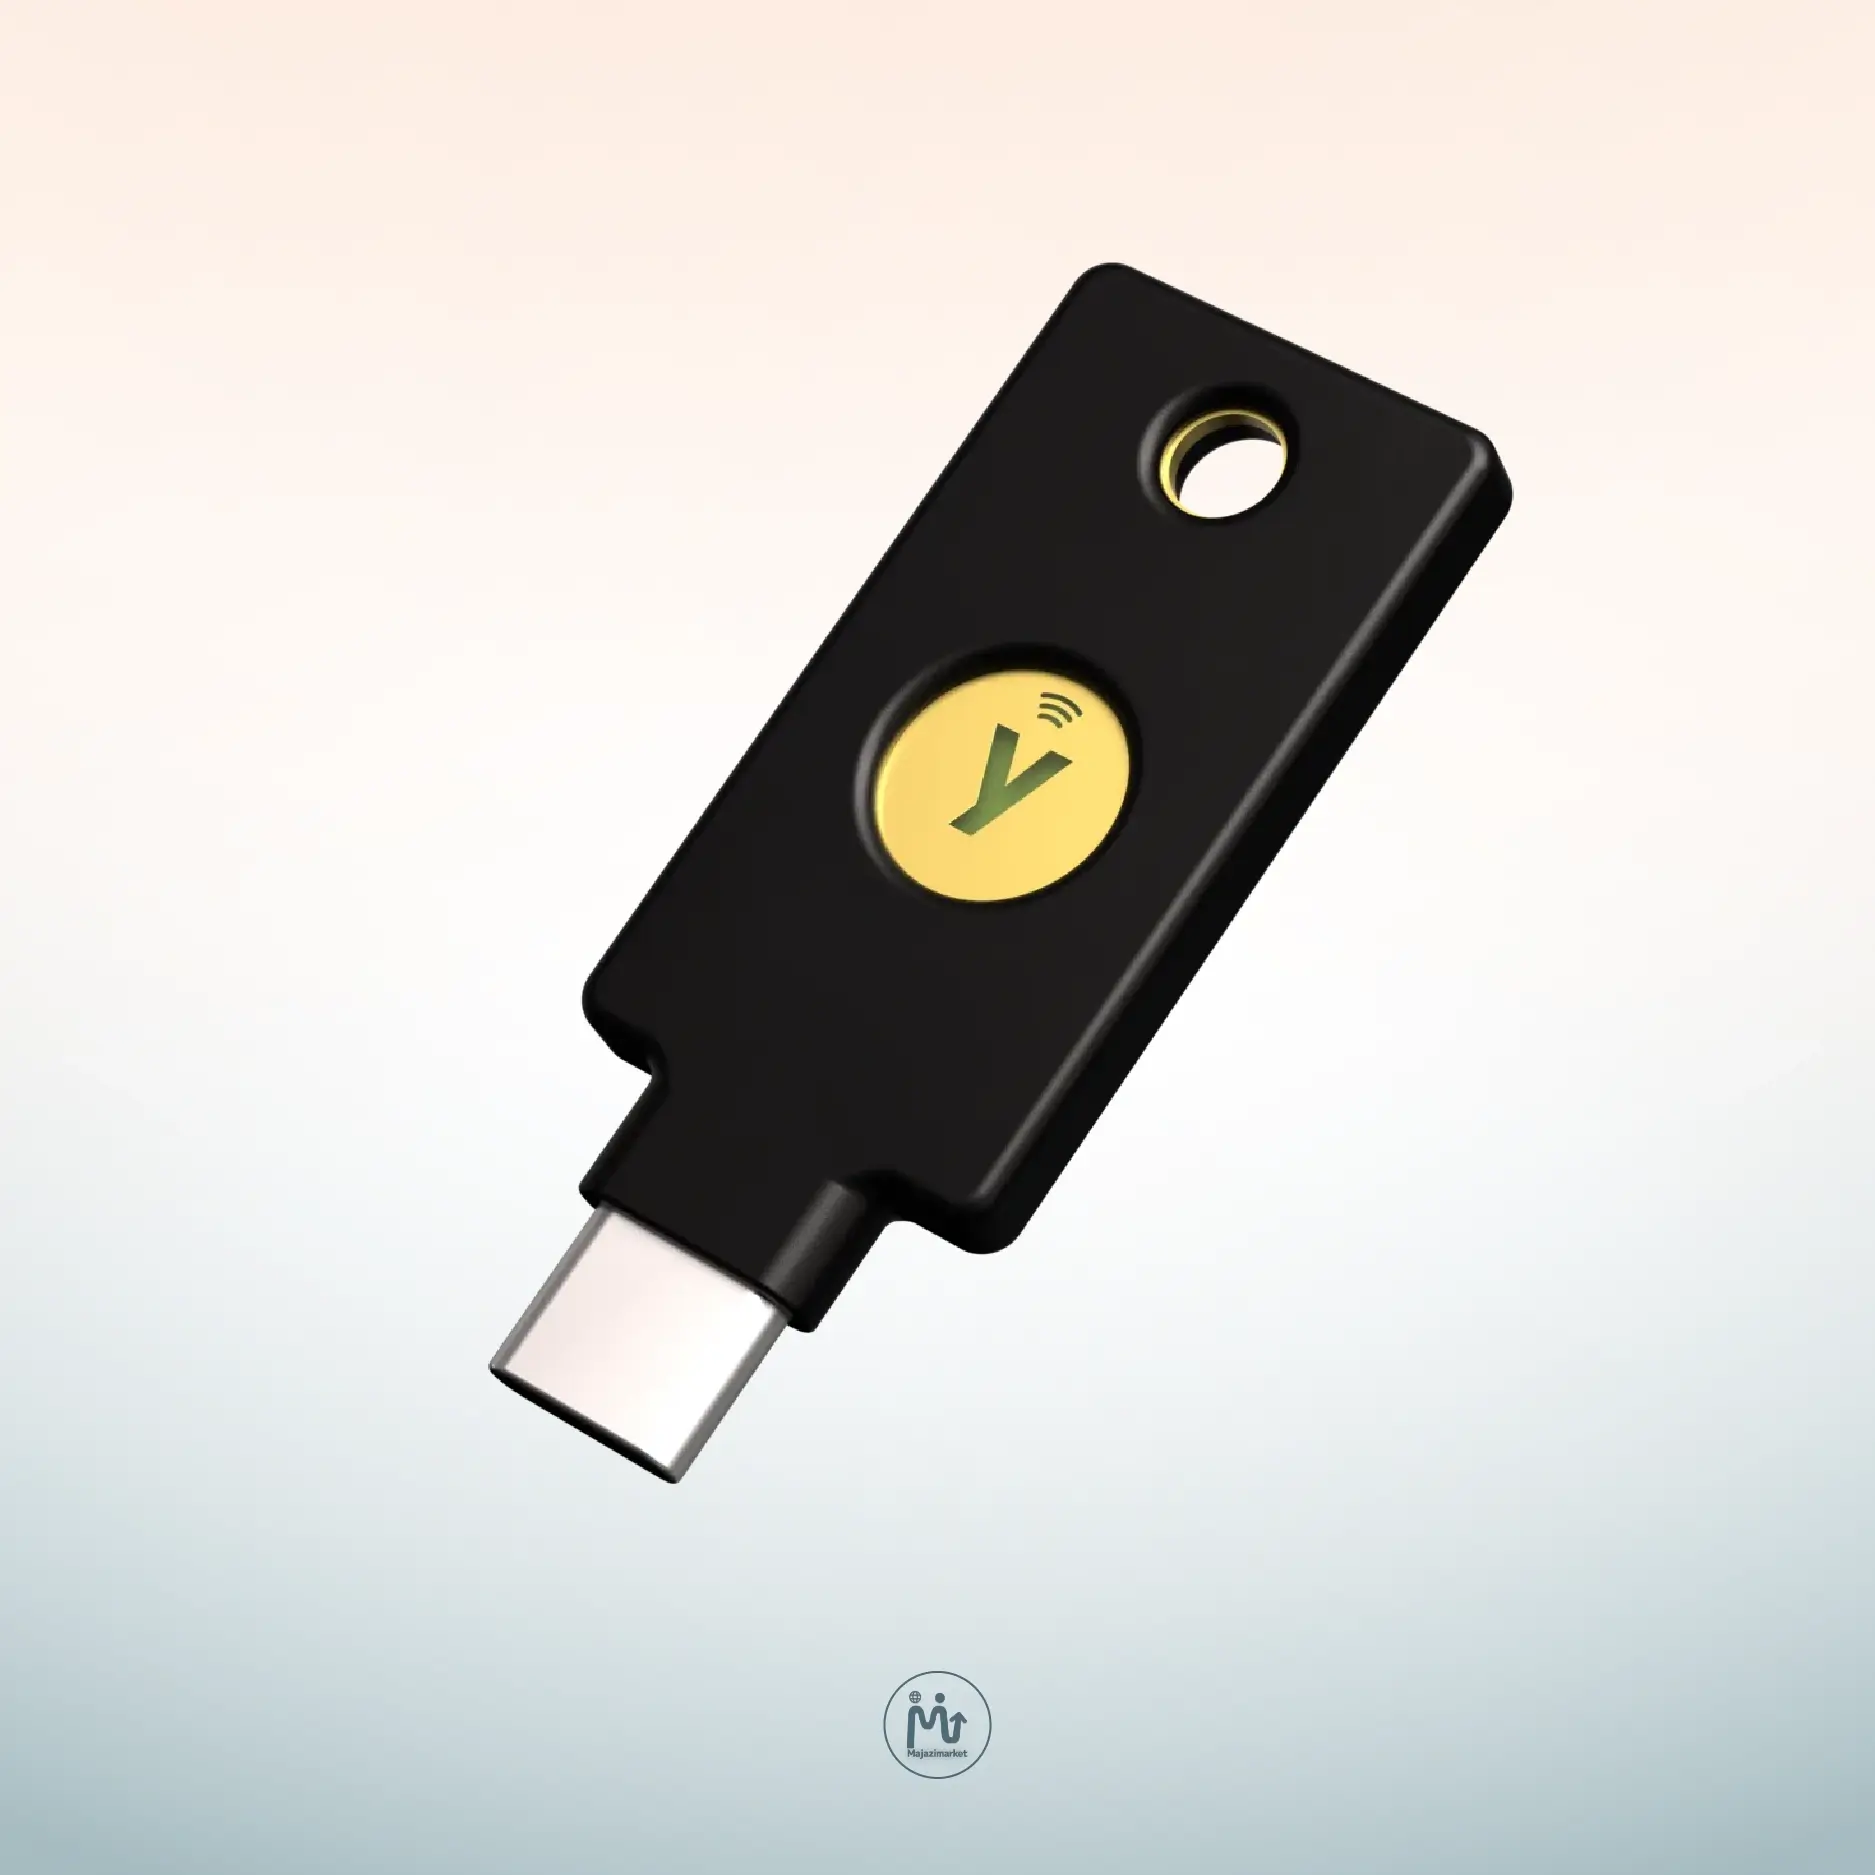

اگر بیشتر حسابهای شخصی و کاری خود را با کامپیوتر مدیریت میکنید، YubiKey Bio راهی برای اضافهکردن احراز هویت سختافزاری به فرایند ورود شماست. این کلید امنیتی از طریق USB-A متصل میشود و با حسگر اثر انگشت، هویت کاربر را در سرویسهای سازگار تأیید میکند.
مدل معرفیشده در این صفحه، YubiKey Bio – FIDO Edition است؛ محصولی متمرکز بر استانداردهای FIDO که برای ورود بدون رمز عبور یا تأیید دومرحلهای به کار میرود. نوع استفاده به امکانات حساب و تنظیمات سرویس بستگی دارد؛ بنابراین خرید کلید بهتنهایی به معنای حذف رمز عبور از همه حسابها نیست.
این مدل برای چه کسی مناسب است؟
یوبیکی بایو برای کسی کاربرد دارد که کامپیوترش درگاه USB-A دارد و سرویسهای موردنیازش از کلید امنیتی FIDO پشتیبانی میکنند. برای مثال، اگر از لپتاپ یا کامپیوتر رومیزی برای دسترسی به ایمیل، حساب کاری یا ابزار مدیریت رمز عبور استفاده میکنید، میتوانید امکان افزودن کلید امنیتی را در تنظیمات همان سرویس بررسی کنید.
انتخاب این مدل به سه پرسش بستگی دارد: دستگاه شما چه درگاهی دارد؟ حساب موردنظر از چه روش احراز هویتی پشتیبانی میکند؟ آیا به اثر انگشت نیاز دارید یا امکاناتی مانند NFC و تولید رمز یکبارمصرف برایتان مهمتر است؟
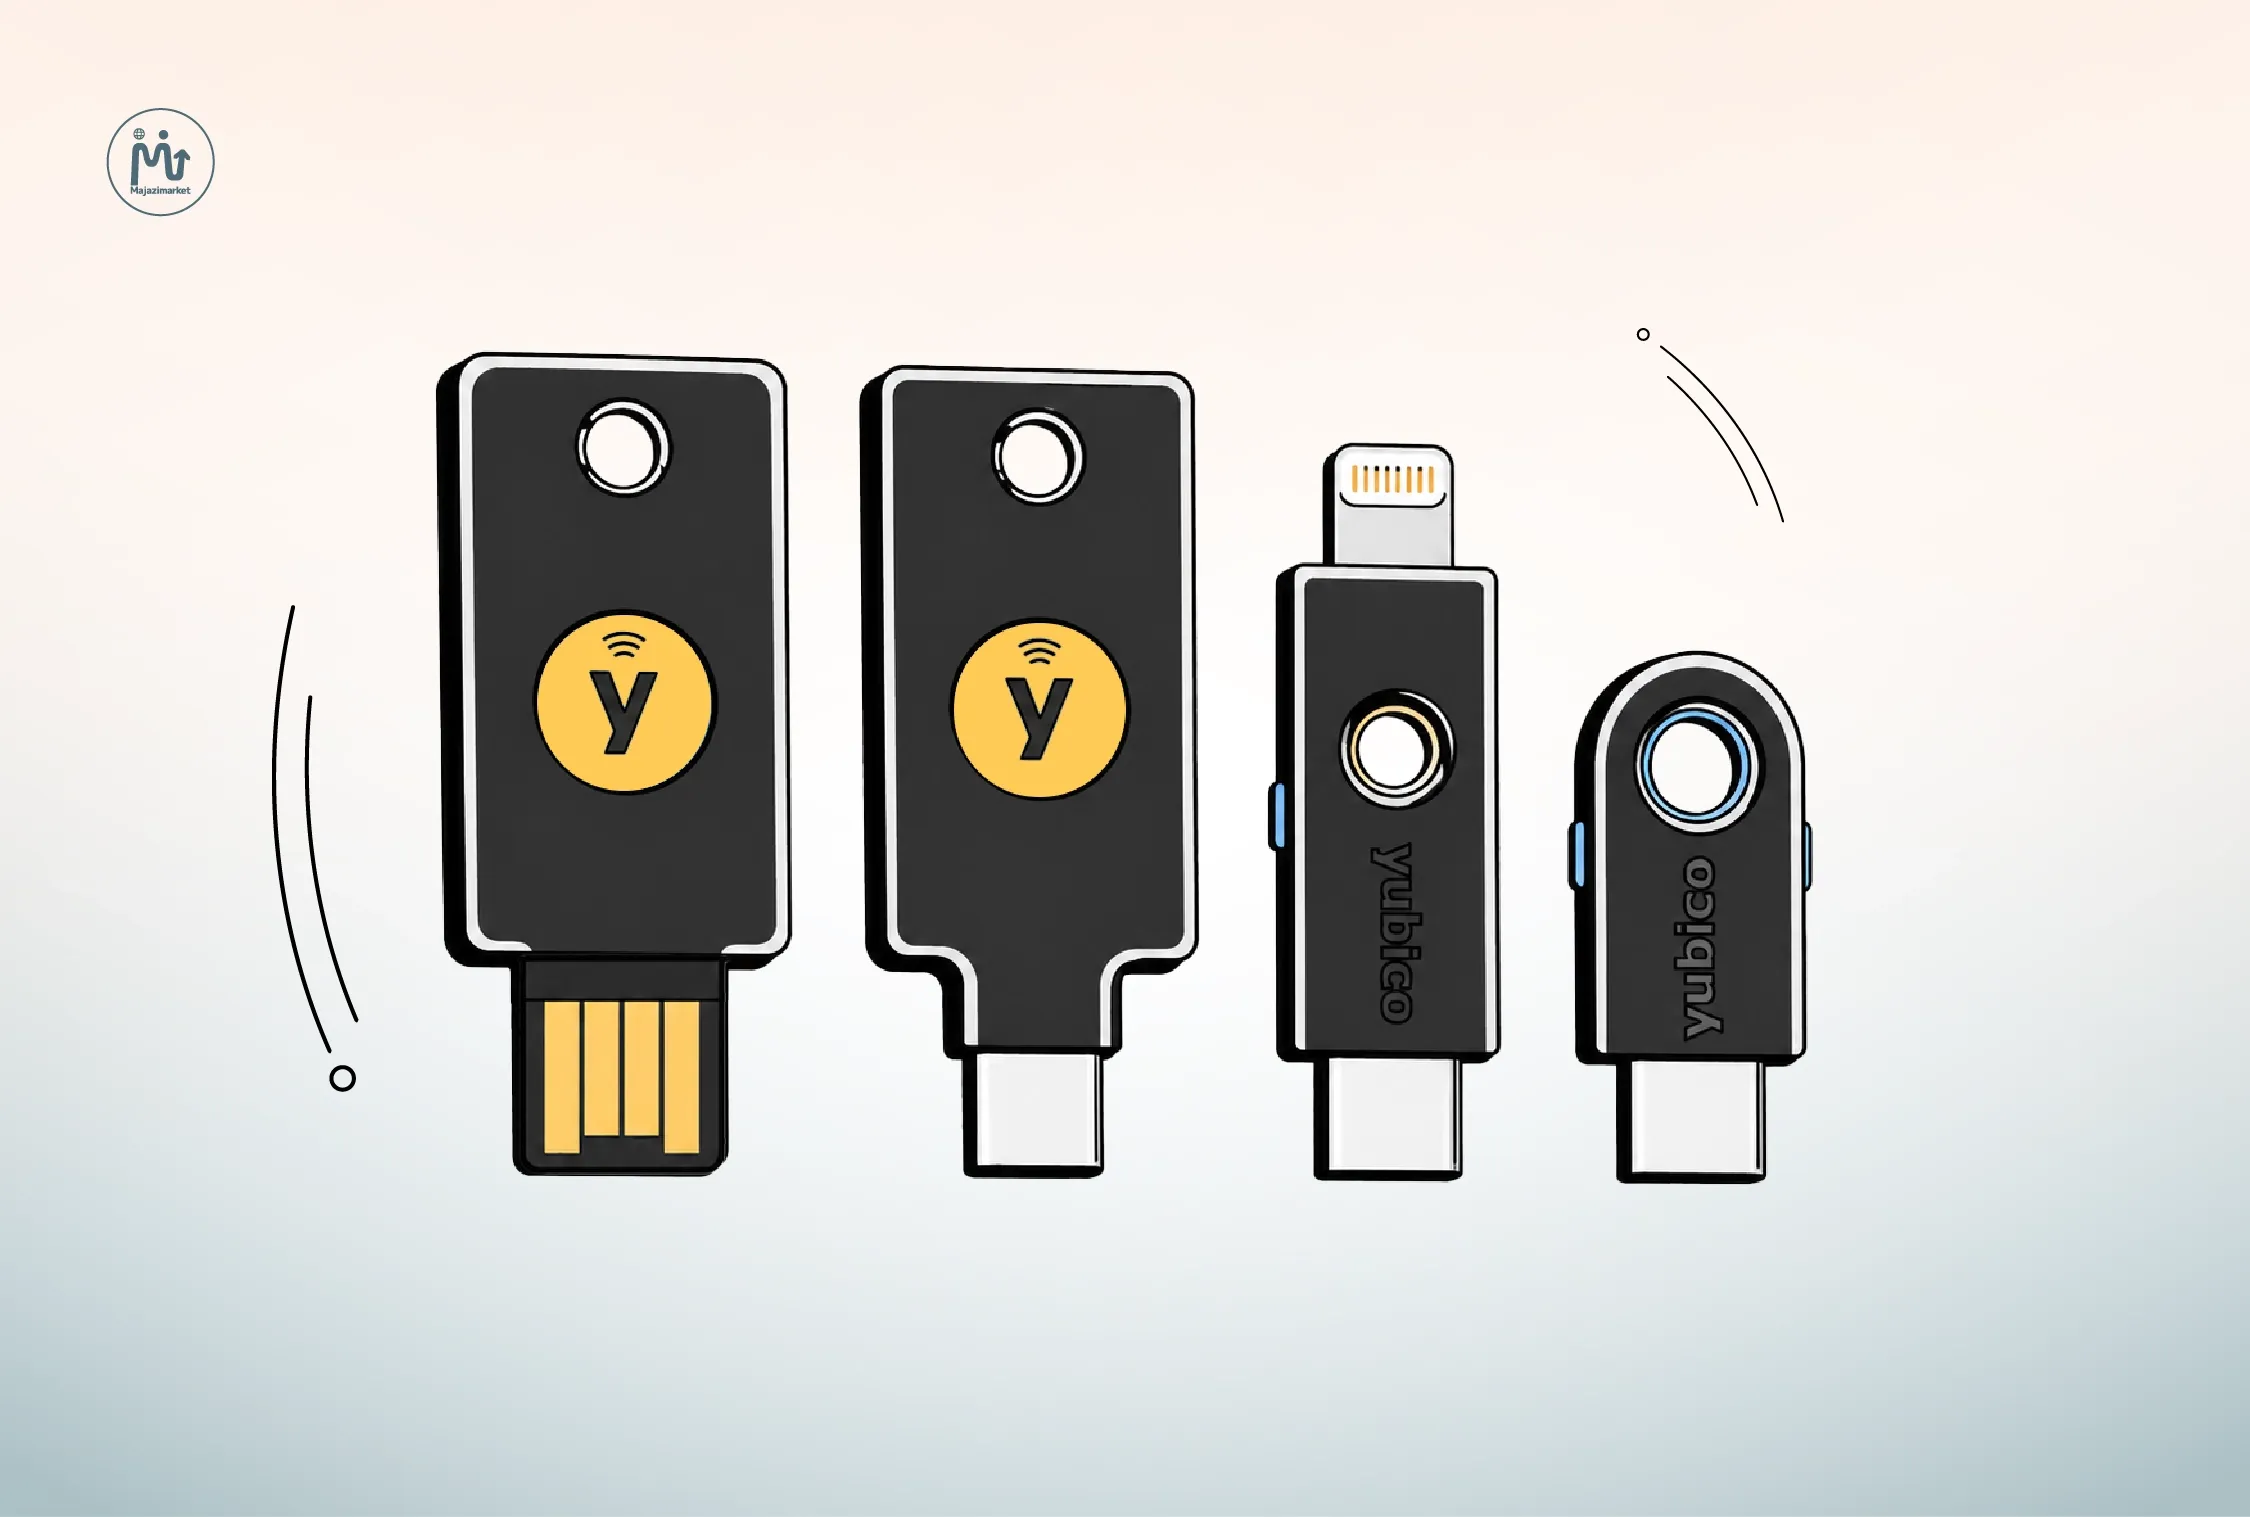
برای مقایسه گزینهها میتوانید مدلهای کلید امنیتی یوبیکی در مجازی مارکت را ببینید.
اثر انگشت چه نقشی در ورود به حساب دارد؟
در نخستین راهاندازی، برای کلید PIN تعیین میکنید و اثر انگشت خود را ثبت میکنید. سپس، هنگام درخواست سرویس سازگار، حسگر روی کلید را لمس میکنید تا احراز هویت انجام شود. تطبیق اثر انگشت در خود دستگاه صورت میگیرد و اطلاعات بیومتریک برای وبسایت مقصد ارسال نمیشود.
امکان ثبت حداکثر پنج الگوی اثر انگشت وجود دارد؛ برای مثال میتوانید انگشت دیگری از دست خود را نیز ثبت کنید تا استفاده از کلید راحتتر باشد. PIN همچنان اهمیت دارد و در مدیریت کلید یا برخی فرایندهای ورود درخواست میشود. نحوه نمایش درخواست اثر انگشت یا PIN نیز به مرورگر و سرویس وابسته است.
تفاوت با کدهای پیامکی و برنامه های تولید رمز چیست؟
YubiKey Bio از FIDO2/WebAuthn و FIDO U2F پشتیبانی میکند. در این روش، کلید برای احراز هویت با سرویس ارتباط برقرار میکند؛ لازم نیست کد تولیدشده توسط کلید را از روی نمایشگر بخوانید و در سایت وارد کنید. احراز هویت FIDO به محافظت در برابر فیشینگ کمک میکند.
این مدل کد ششرقمی TOTP تولید نمیکند و جایگزین مستقیم برنامههای تولید رمز برای تمام سایتها نیست. اگر یک سرویس فقط پیامک یا کد برنامهٔ Authenticator را میپذیرد و گزینهٔ کلید امنیتی ندارد، نباید سازگاری Bio را با آن فرض کنید. نسخهٔ FIDO Edition همچنین از PIV و OpenPGP پشتیبانی نمیکند.
پیش از خرید، سازگاری دستگاه و حساب را بررسی کنید
یوبیکو این سری را عمدتا برای کامپیوتر طراحی کرده است. Windows، macOS، Linux و ChromeOS از سیستم عامل های ذکرشده برای آن هستند؛ بااینحال عملکرد نهایی به مرورگر، برنامه و شیوه احراز هویت سرویس نیز بستگی دارد.
این کلید NFC ندارد؛ بنابراین نمیتوانید آن را مانند مدلهای NFC به پشت گوشی نزدیک کنید. استفاده موبایلی نیز مشروط به پشتیبانی سیستم عامل و مرورگر است و صرفا با خرید مبدل تضمین نمیشود.
برای بررسی جزئیات فنی و محدودیت های پلتفرمها، راهنمای رسمی سازگاری سری YubiKey Bio را مطالعه کنید.
Bio یا 5 NFC؛ کدام با نیاز شما هماهنگ است؟
اگر حسگر اثر انگشت و استفاده روی کامپیوتر USB-A اولویت شماست، Bio گزینهای قابل بررسی است. اگر علاوه بر USB-A، اتصال NFC به گوشی یا قابلیت هایی مانند TOTP، PIV و OpenPGP میخواهید، مشخصات YubiKey 5 NFC را مقایسه کنید؛ این مدل حسگر اثر انگشت ندارد.
تفاوت اصلی Bio با C Bio نیز در اتصال است: Bio از USB-A و C Bio از USB-C استفاده میکند. انتخاب بین آنها باید بر اساس درگاه دستگاههای شما باشد.
برای استفاده روزمره چه ویژگیهایی دارد؟
بدنه کلید از پلاستیک تقویت شده با الیاف شیشه ساخته شده و وزن آن ۴٫۵ گرم است. درجه مقاومت IP68 در برابر آب و گردوغبار و ساختار مقاوم در برابر فشار، از ویژگیهای اعلامشده برای این محصول هستند.
انرژی دستگاه از درگاه USB تأمین میشود؛ به باتری یا شارژ جداگانه نیاز ندارد. مشخصات کامل سختافزاری را میتوانید در صفحهٔ رسمی YubiKey Bio در سایت یوبیکو بررسی کنید.
پس از خرید، کلید را چگونه به حسابها اضافه کنید؟
ابتدا با ابزار پشتیبانیشده روی کامپیوتر، مانند نسخه دسکتاپ Yubico Authenticator، PIN و اثر انگشت را تنظیم کنید. سپس وارد تنظیمات امنیتی هر حساب شوید و گزینه افزودن «کلید امنیتی» یا «Passkey» را انتخاب کنید. هنگام ساخت Passkey، محل ذخیره را کلید امنیتی انتخاب کنید تا اعتبار ورود روی همان YubiKey ثبت شود.
ثبت اثر انگشت، حسابها را خودکار به کلید متصل نمیکند؛ افزودن کلید باید برای هر سرویس جداگانه انجام شود. همچنین از ابتدا، روش بازیابی حساب را تنظیم کنید و در سرویسهایی که اجازه میدهند، یک کلید پشتیبان نیز ثبت کنید تا گمشدن کلید اصلی دسترسی شما را مختل نکند.



دیدگاه خود را با ما در میان بگذارید .
(0 دیدگاه)دیدگاهی ثبت نشده است